
nmap, ffuf, Burp, Python: configuraciones, alias y scripts que usarás cada vez que ataques una máquina.
- Artículos
- 115+ Nota:
- Enfócate
- Extensión OSCP Equipo Rojo
- estructura
- Recon → Explotar
Accesorios Artículos
Filtros
Ligolo-ng: Tunelización y pivoteo sin proxychains en Kali
Ligolo-ng es una herramienta de tunelización y pivoteo con interfaz TUN: uso, instalación, proxy y agente, doble pivoteo, Magic IP y cómo detectarlo. Una guía para pentesters.
leer leer
OpenSSL: Herramientas para TLS, certificados y cifrado
OpenSSL para certificados TLS, X.509, RSA y ECDSA, PKI, s_client y cifrado. Comandos prácticos para Linux, Windows, resolución de problemas y pruebas de penetración.
leer leer
Dradis Framework: Informes, hallazgos y automatización de pruebas de penetración
Descubre Dradis Framework: importa resultados de Nessus, Nmap y Burp, organiza la evidencia y genera informes de pruebas de penetración consistentes. Una guía práctica.
leer leer
JTAG: Qué es, cómo funciona y cómo usarlo en las pruebas de penetración de hardware.
¿Qué es JTAG y cómo funciona? Aprenda sobre pines, JTAGulator, OpenOCD, volcados de firmware y los riesgos de una interfaz JTAG expuesta en pruebas de penetración de hardware.
leer leer
Nessus: Guía completa para el escaneo, la instalación y las vulnerabilidades.
Guía de Nessus: Instalación, aspectos esenciales de Nessus, análisis de vulnerabilidades, análisis con credenciales, políticas, optimización e informes. El flujo de trabajo completo para la evaluación de vulnerabilidades.
leer leer
Sliver C2: Guía de oyentes, balizas, implantes y armamento
Configurar Sliver C2 para Red Team: instalación, oyente mTLS/HTTP/DNS, implantación, balizas y sesiones, Armory, BOF, pivoteo, OPSEC, detección y limpieza.
leer leer
Cobalt Strike: qué es, cómo funciona, Beacon y C2 maleable
Aprende cómo funciona Cobalt Strike en el Red Team: arquitectura del servidor del equipo, baliza, oyente, C2 maleable, post-explotación y técnicas principales de detección.
leer leer
DirBuster en Kali: fuerza bruta para acceder a directorios con interfaz gráfica y lista de palabras.
Utiliza DirBuster en Kali para encontrar directorios y archivos ocultos: configuración con y sin interfaz gráfica, lista de palabras, recursión, error 404 suave y comparación con ffuf y feroxbuster.
leer leer
ngrok Reverse Shell: túneles TCP y Metasploit en el pentesting
Utilice ngrok en pruebas de penetración para crear túneles TCP/HTTPS detrás de NAT y cortafuegos, recibir shells inversas con Netcat o Metasploit y evaluar los límites de OPSEC.
leer leer
XSSer: Escáner XSS, carga útil, fuzzing y derivación de WAF
Guía práctica de XSSer para probar vulnerabilidades XSS: instalación, escaneo GET/POST, carga útil, fuzzing, codificación, elusión de WAF e informe de resultados.
leer leer
WPScan: Pruebas de penetración, enumeración y vulnerabilidades de WordPress
Una guía práctica para WPScan para pruebas de penetración en WordPress: instalación, escaneo, enumeración de plugins, temas y usuarios, vulnerabilidades, tokens de API y fuerza bruta.
leer leer
renameMachine.py: Suplantación de identidad de NoPac y sAMAccountName
Guía para impacket-renameMachine para cambiar el sAMAccountName de los equipos de la cuenta y comprender la cadena NoPac con CVE-2021-42278 y CVE-2021-42287.
leer leer
ticketer.py: Kerberos de boletos dorados y plateados con Impacket
Guía de Impacket-ticketer para generar tickets Kerberos dorados y plateados con hashes NTLM o claves AES, personalizar el PAC y guardar el archivo ccache de tickets.
leer leer
smbserver.py: Servidor SMB para transferencia de archivos y NTLM
Una guía sobre impacket-smbserver para crear un recurso compartido SMB en Kali, transferir archivos, registrar la autenticación NTLM y administrar SMB2, inicios de sesión y registros.
leer leer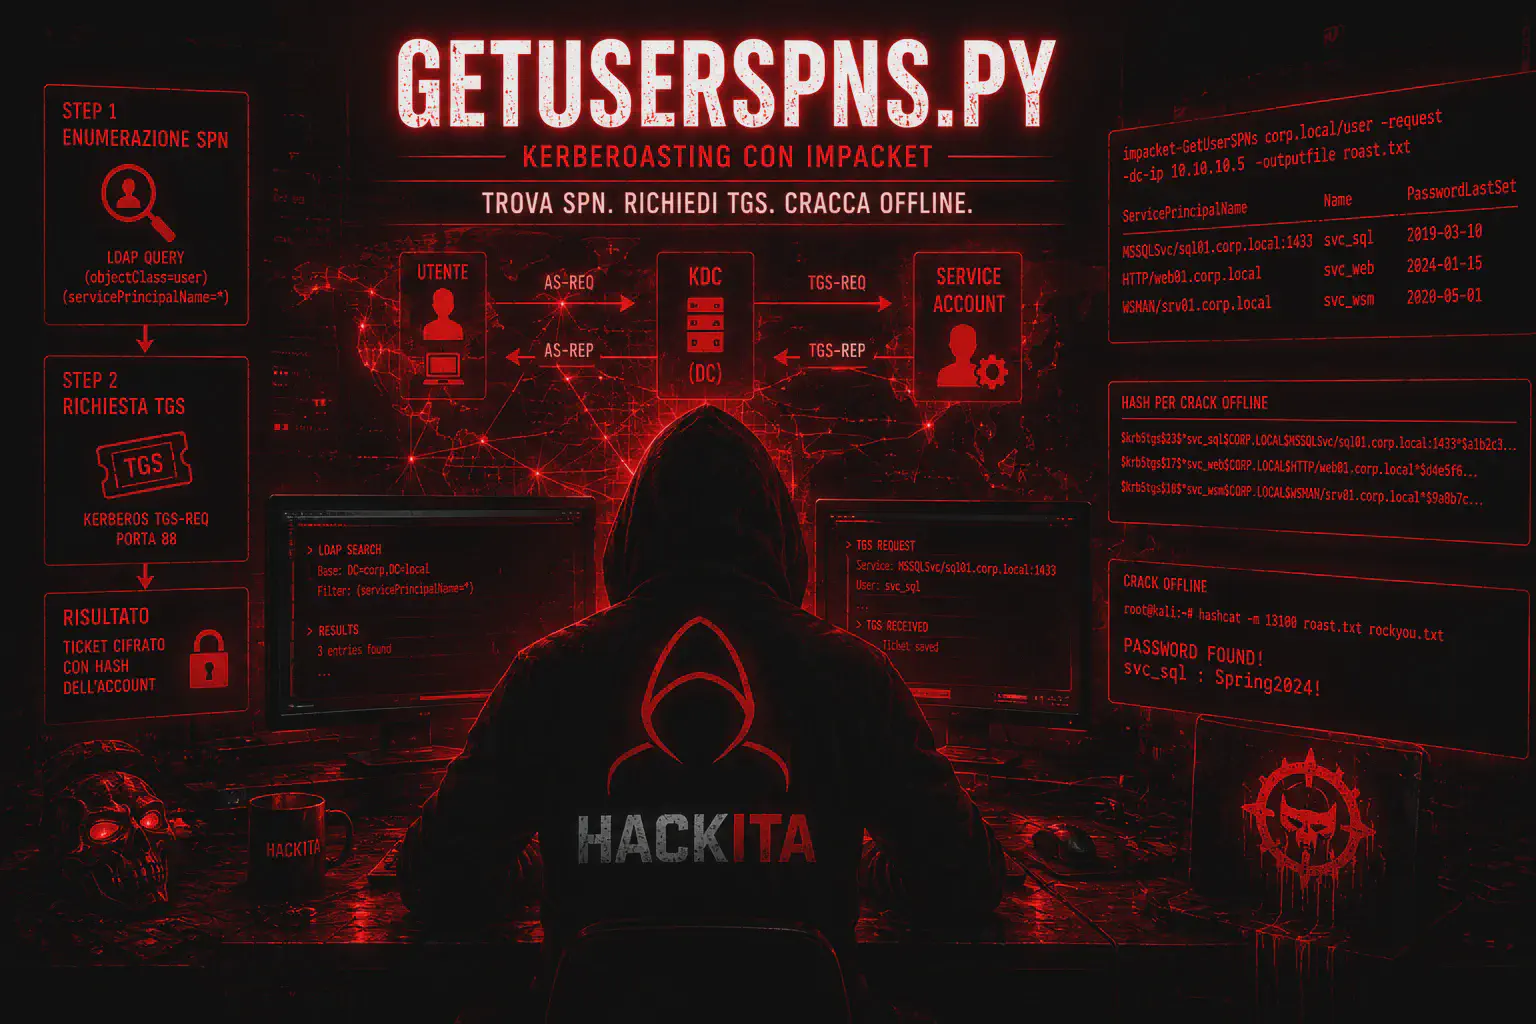
GetUserSPNs.py: Kerberoasting y TGS con Impacket
Cómo usar impacket-GetUserSPNs para enumerar cuentas con SPN y solicitar Kerberos TGS con contraseñas, hashes NTLM, cachés o claves AES para Windows Active Directory.
leer leer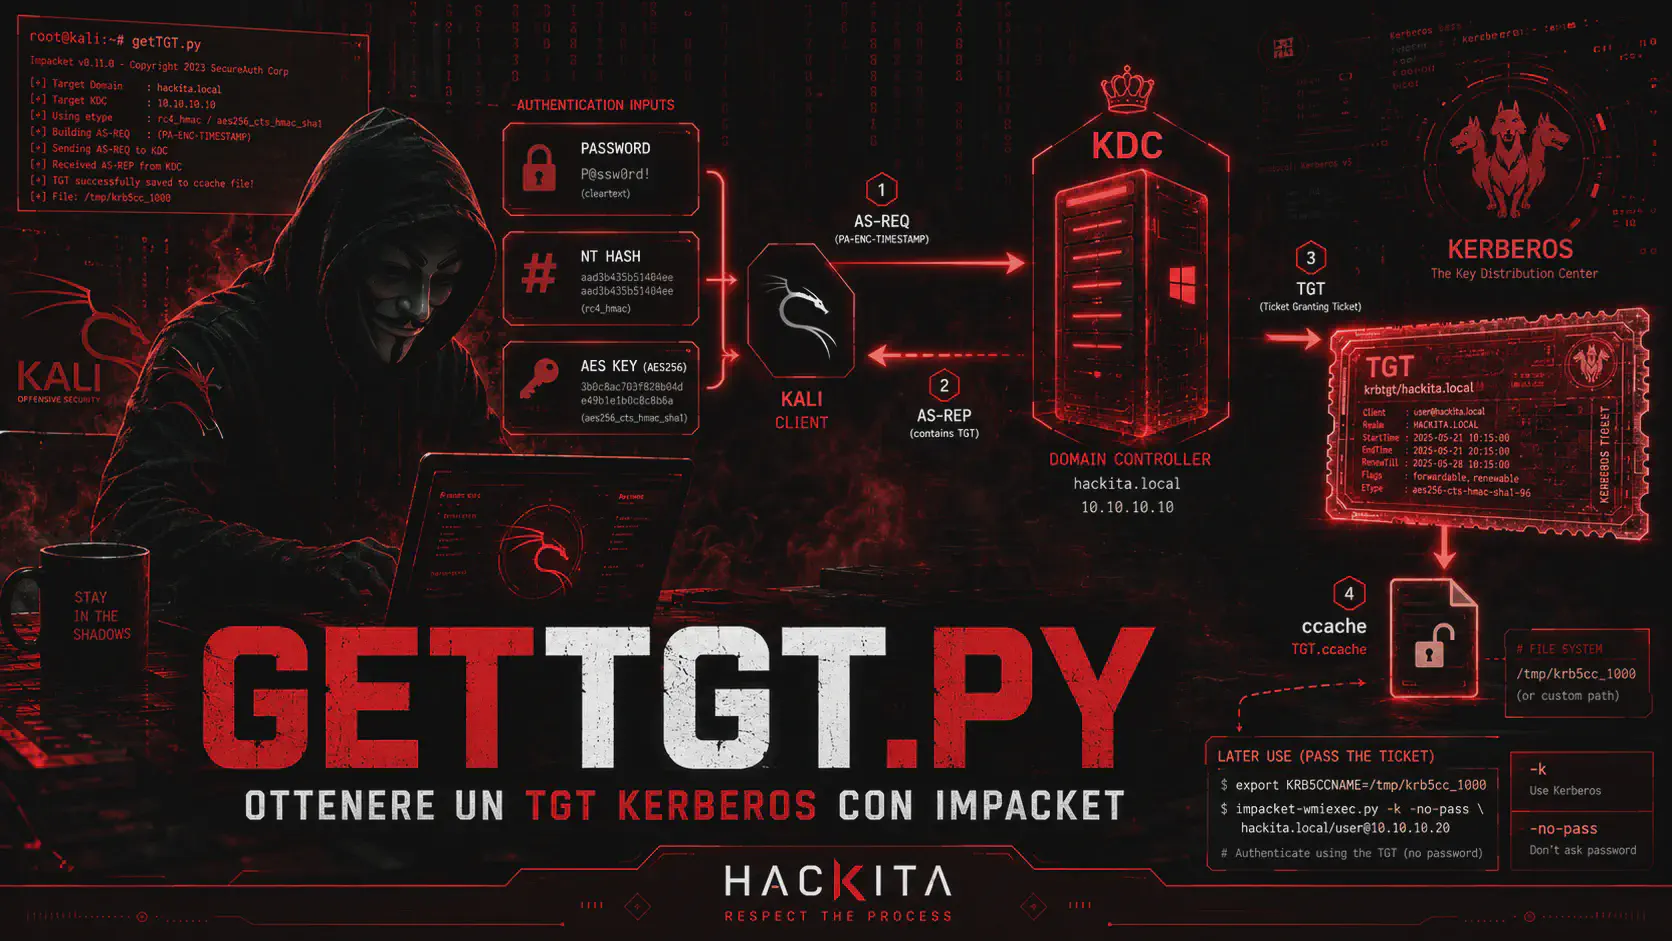
getTGT.py: Obtiene un TGT de Kerberos con hash o AES.
Cómo usar impacket-getTGT para solicitar un TGT de Kerberos y guardarlo en formato ccache usando una contraseña, un hash NTLM o una clave AES en Active Directory.
leer leer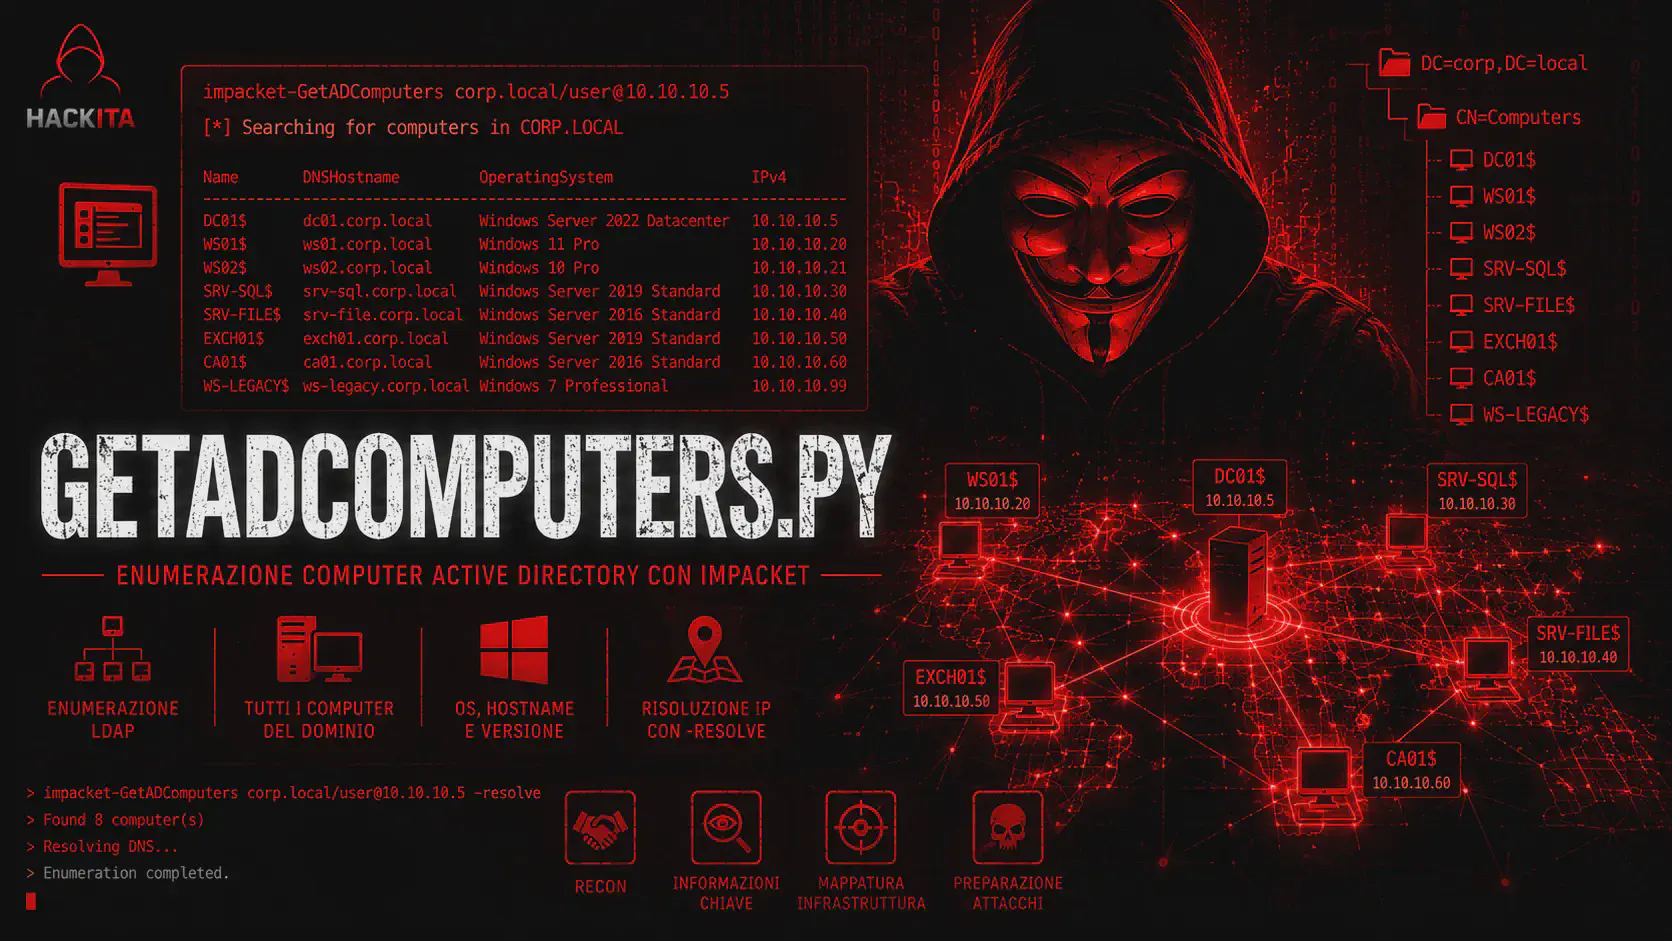
GetADComputers.py — Enumera los equipos de Active Directory con Impacket
Cómo usar impacket-GetADComputers para enumerar equipos de Active Directory a través de LDAP, -resolveIP, autenticación con contraseña, hash NTLM, Kerberos, ccache o claves AES.
leer leer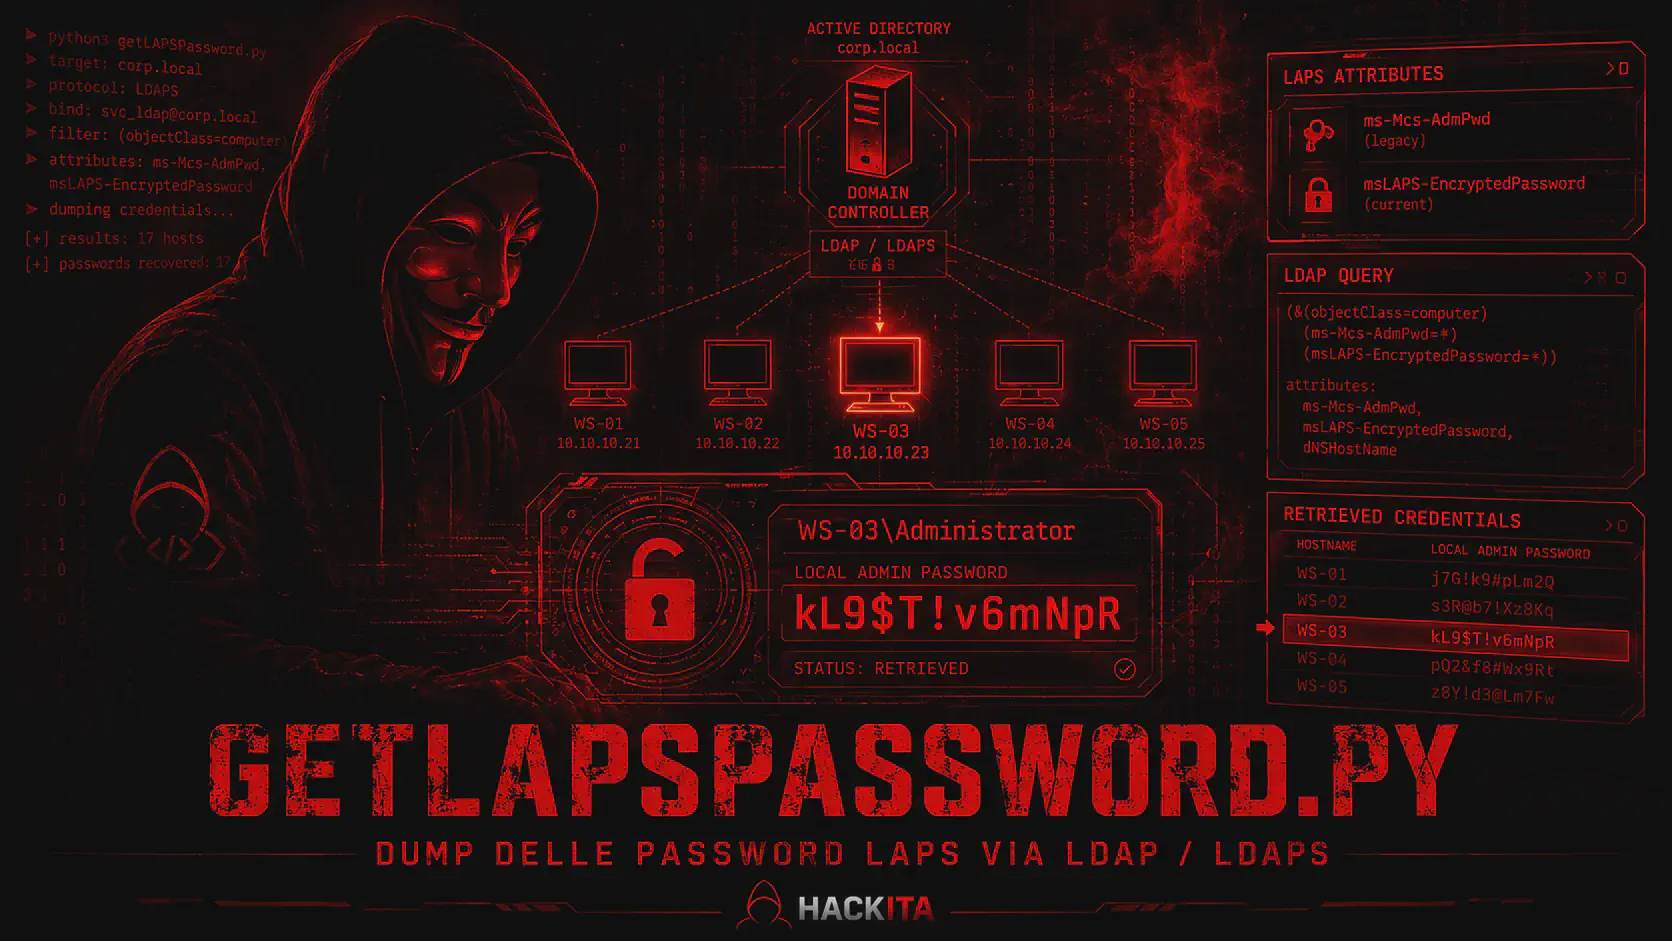
GetLAPSPassword.py: Recupera contraseñas de LAPS con Impacket
La guía GetLAPSPassword.py de Impacket permite recuperar contraseñas cifradas de Legacy LAPS y Windows LAPS desde Active Directory mediante contraseñas, hashes NTLM o Kerberos.
leer leer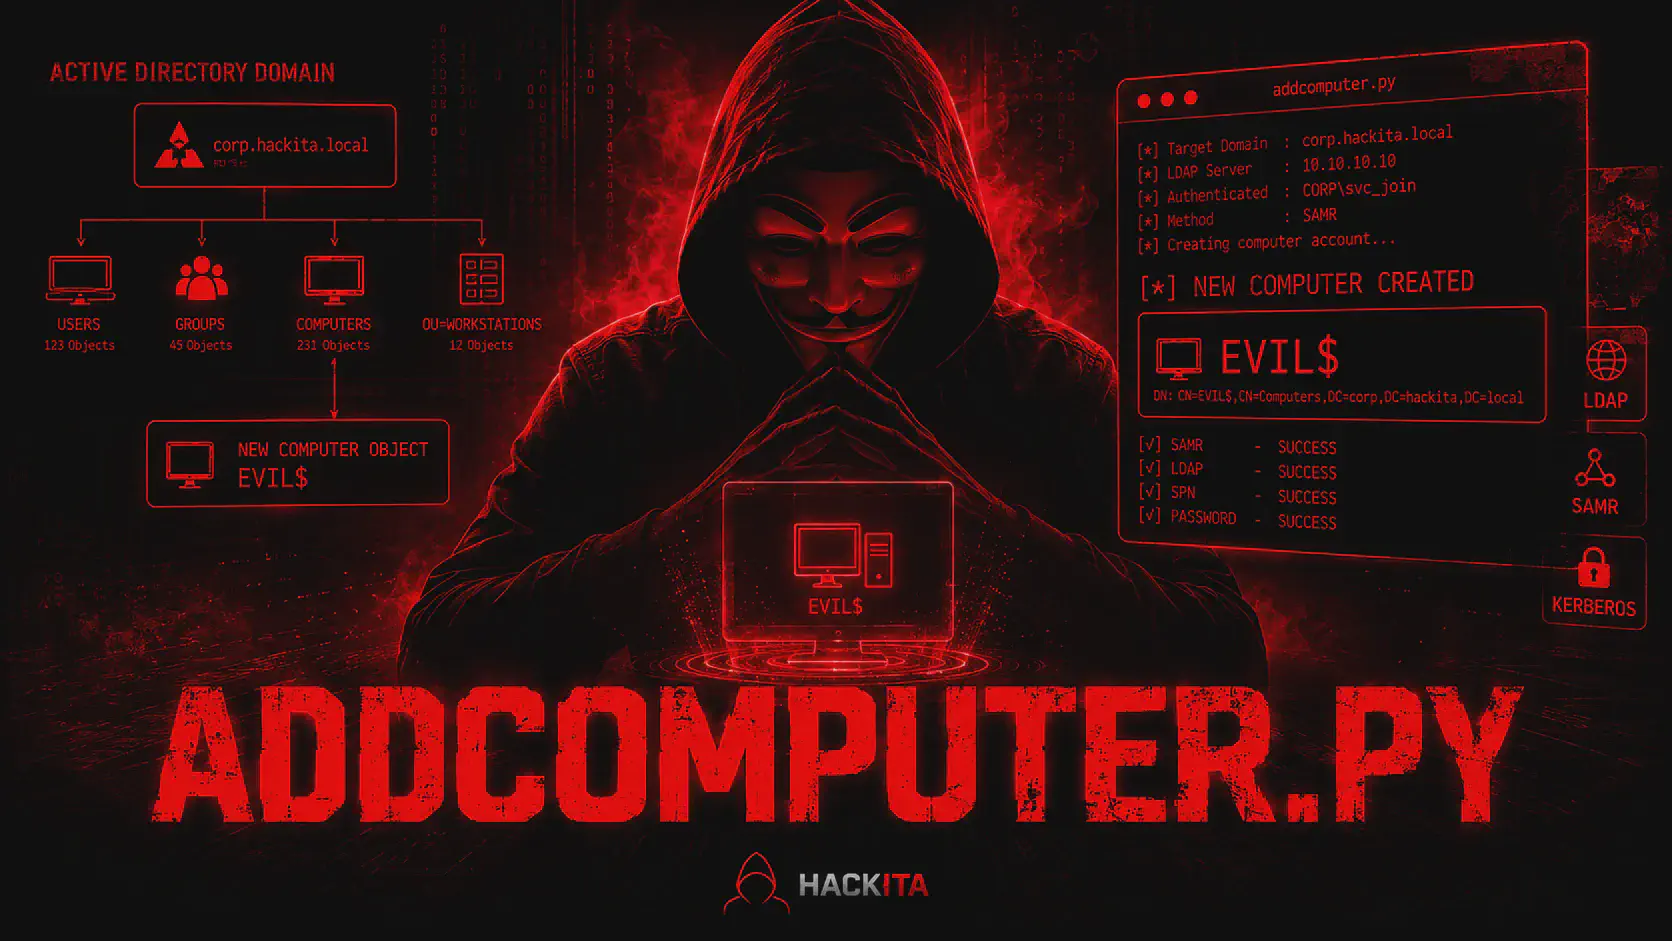
addcomputer.py Impacket: Crear cuenta de computadora para RBCD
La guía addcomputer.py de Impacket explica cómo crear cuentas de equipo de Active Directory mediante SAMR o LDAPS, verificar MachineAccountQuota y utilizarlas en cadenas RBCD.
leer leer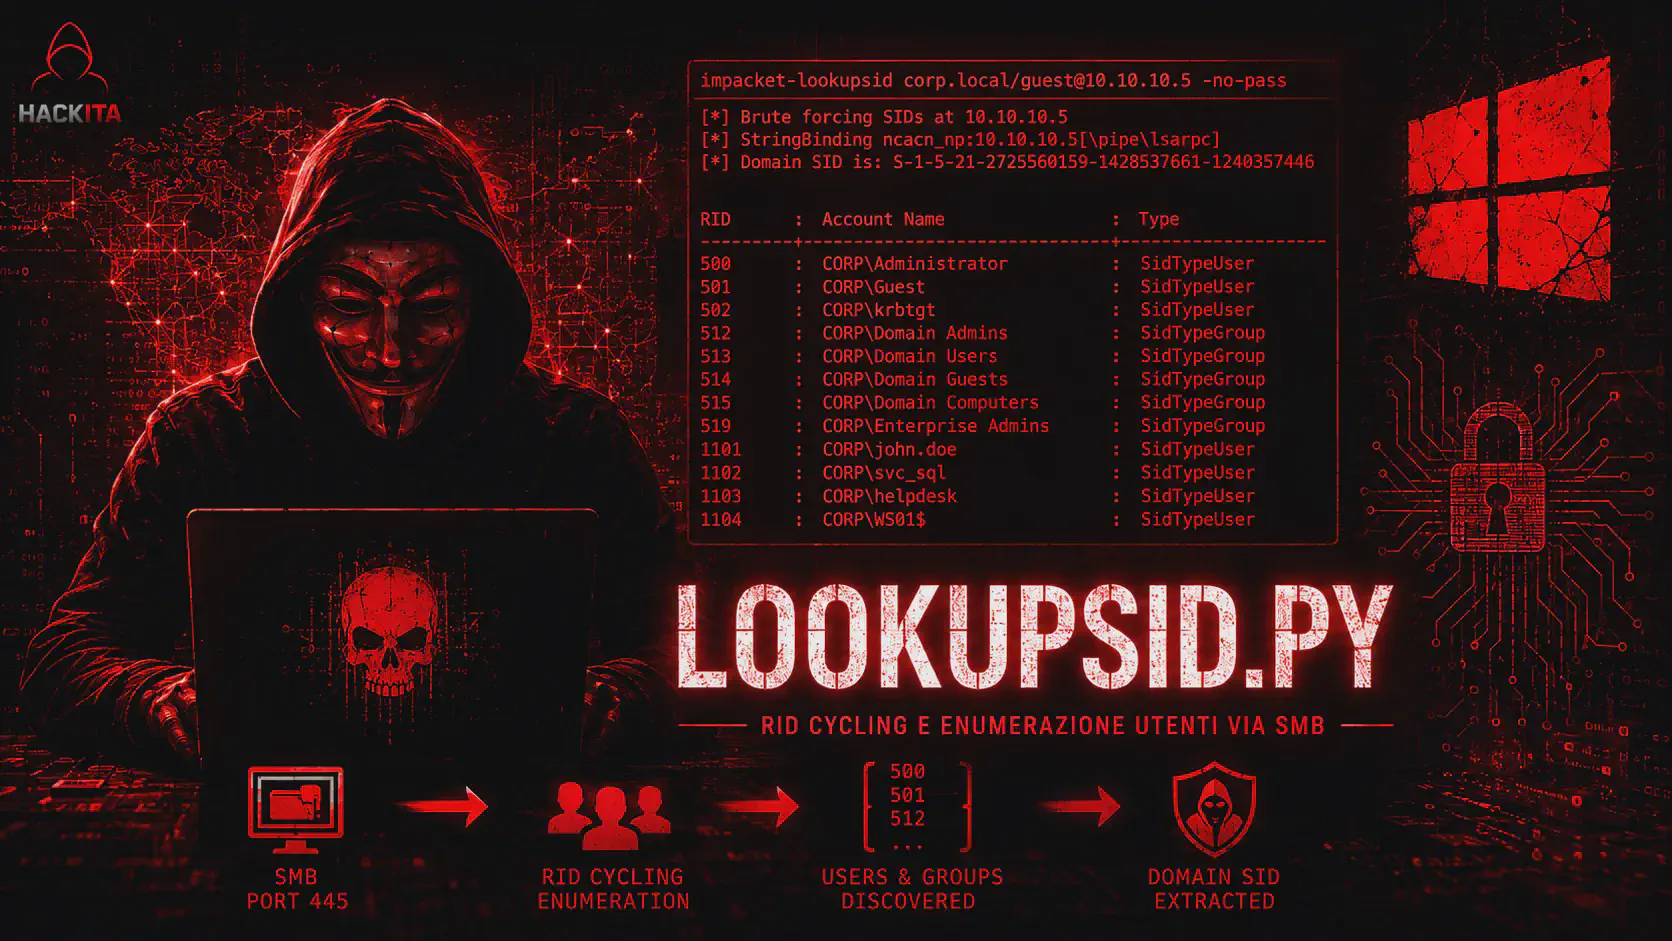
lookupsid.py: Enumera usuarios y SIDs mediante SMB con ciclo de RID
Guía para utilizar impacket-lookupsid para enumerar usuarios, grupos y SID mediante MS-LSAT sobre SMB, utilizando contraseñas, hashes NTLM, Kerberos o sesiones anónimas cuando esté permitido.
leer leer
GetNPUsers.py: AS-REP Roasting con Impacket
La guía GetNPUsers.py de Impacket para encontrar cuentas sin autenticación previa Kerberos, extraer hashes AS-REP y descifrarlos sin conexión con Hashcat.
leer leer
samrdump.py Impacket: Enumerar usuarios de Windows mediante SAMR
La guía de Impacket sobre samrdump.py permite enumerar usuarios de Windows mediante MS-SAMR a través de SMB, obtener el RID y los atributos de la cuenta con contraseñas, hashes NTLM o Kerberos.
leer leer
GetADUsers.py Inpacket: Enumerar usuarios de Active Directory
La guía GetADUsers.py de Impacket permite enumerar los usuarios de Active Directory a través de LDAP con contraseña, hash NTLM, clave AES o Kerberos, y analizar pwdLastSet y lastLogon.
leer leer
getST.py Impacket: S4U, RBCD y delegación restringida
Guía de Impacket para obtener tickets de servicio Kerberos con S4U2Self, S4U2Proxy, RBCD y delegación restringida. Carga útil y errores para pruebas de penetración de Active Directory.
leer leer
rpcdump.py Paquete de entrada: Punto final RPC, UUID y tubería con nombre
Guía de rpcdump.py de Impacket para enumerar puntos finales RPC de Windows, UUID, tuberías con nombre y puertos dinámicos. Comandos prácticos y análisis para pruebas de penetración.
leer leer
dcomexec.py - Movimiento lateral a través de DCOM con Impacket
Guía práctica de impacket-dcomexec: Ejecución remota de Windows a través de DCOM con ShellWindows, ShellBrowserWindow y MMC20 utilizando contraseñas o hashes NTLM.
leer leer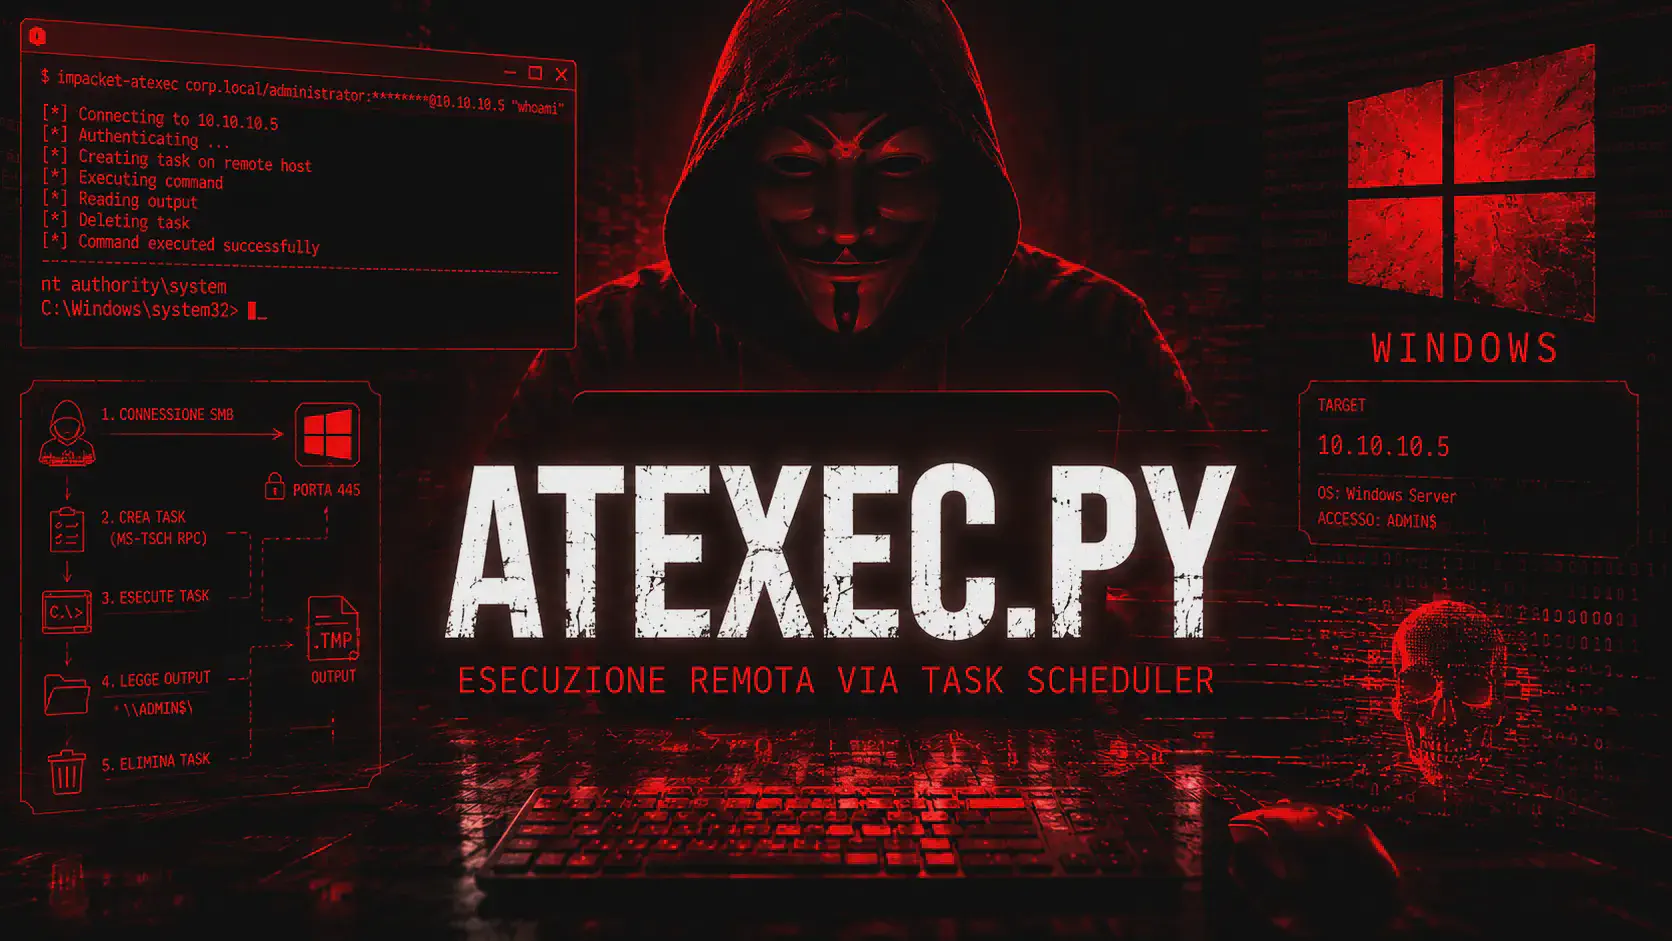
Impacket aexec: Ejecución remota mediante el programador de tareas
Guía de Impacket-atexec: Ejecución remota en Windows mediante RPC del Programador de tareas con contraseña, Pass-the-Hash, Kerberos y movimiento lateral a través de SMB.
leer leer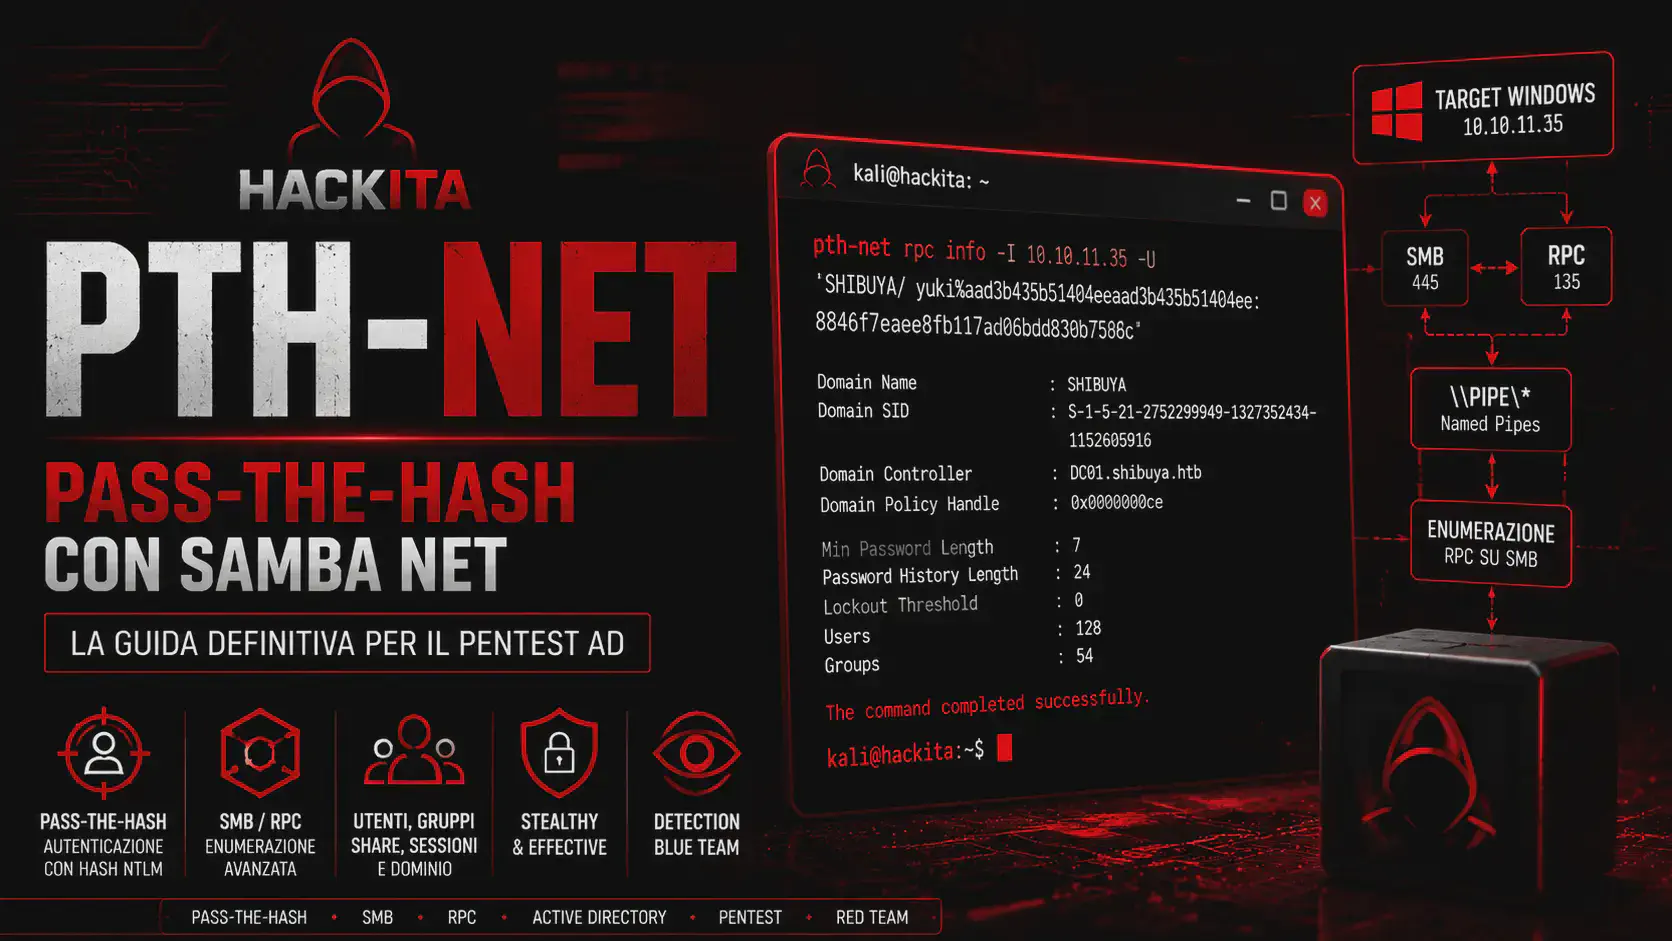
pth-net: Guía para Pass-the-Hash con Samba sobre SMB/RPC
Utilice pth-net con hash NTLM para enumerar usuarios, cargas útiles, grupos y recursos compartidos a través de SMB/RPC en pruebas de penetración, compárelo con NetExec e Impacket y analice la detección de PtH.
leer leer
impacket-secretsdump: Volcado de hashes y credenciales de Windows
Cómo realizar un volcado de secretos con impacket: volcado remoto y sin conexión de hashes NTLM, secretos SAM y LSA, claves Kerberos y NTDS.dit en Windows y Active Directory.
leer leer
PowerView: Enumeración de Active Directory con comandos y ejemplos
Guía de PowerView para enumerar Windows Active Directory: usuarios, grupos, equipos, ACL, sesiones, GPO y relaciones de confianza mediante comandos de PowerShell y ejemplos prácticos.
leer leer
PowerShell para pruebas de penetración: La guía ofensiva completa
PowerShell para pentesters de Windows: comandos, descargas, acceso remoto, enumeración de Active Directory, registro de eventos, AMSI, CLM y técnicas de post-explotación.
leer leer
SharpHound para BloodHound CE: Guía de recopilación de datos AD
SharpHound para BloodHound CE: Recopilación de datos de Active Directory, indicadores clave, opciones de sigilo e importación para mapear rutas de escalada.
leer leer
BloodyAD: Escalada de privilegios en Active Directory (Guía 2026)
BloodyAD: autenticación PTH/PTT, abuso de ACE (GenericAll, WriteDACL, RBCD), credenciales en la sombra, Bad Successor 2025 y autobloody.Pentest, payload, detección y bypass.
leer leer
reg.py: Todas las claves del registro para pruebas de penetración y Active Directory
Impacket reg.py: Consulta, agrega, elimina, guarda y realiza copias de seguridad del registro remoto de Windows a través de SMB/MS-RRP. Claves SAM, LSA, WDigest, RDP y WinRM para pruebas de penetración y endurecimiento.
leer leer
Certipy: Una guía completa para la enumeración y el abuso de AD CS
Guía completa de Certipy 5.1 para enumerar AD CS, localizar ESC1-ESC17, solicitar certificados, usar PKINIT, retransmisión, credenciales de sombra y certificado dorado.
leer leer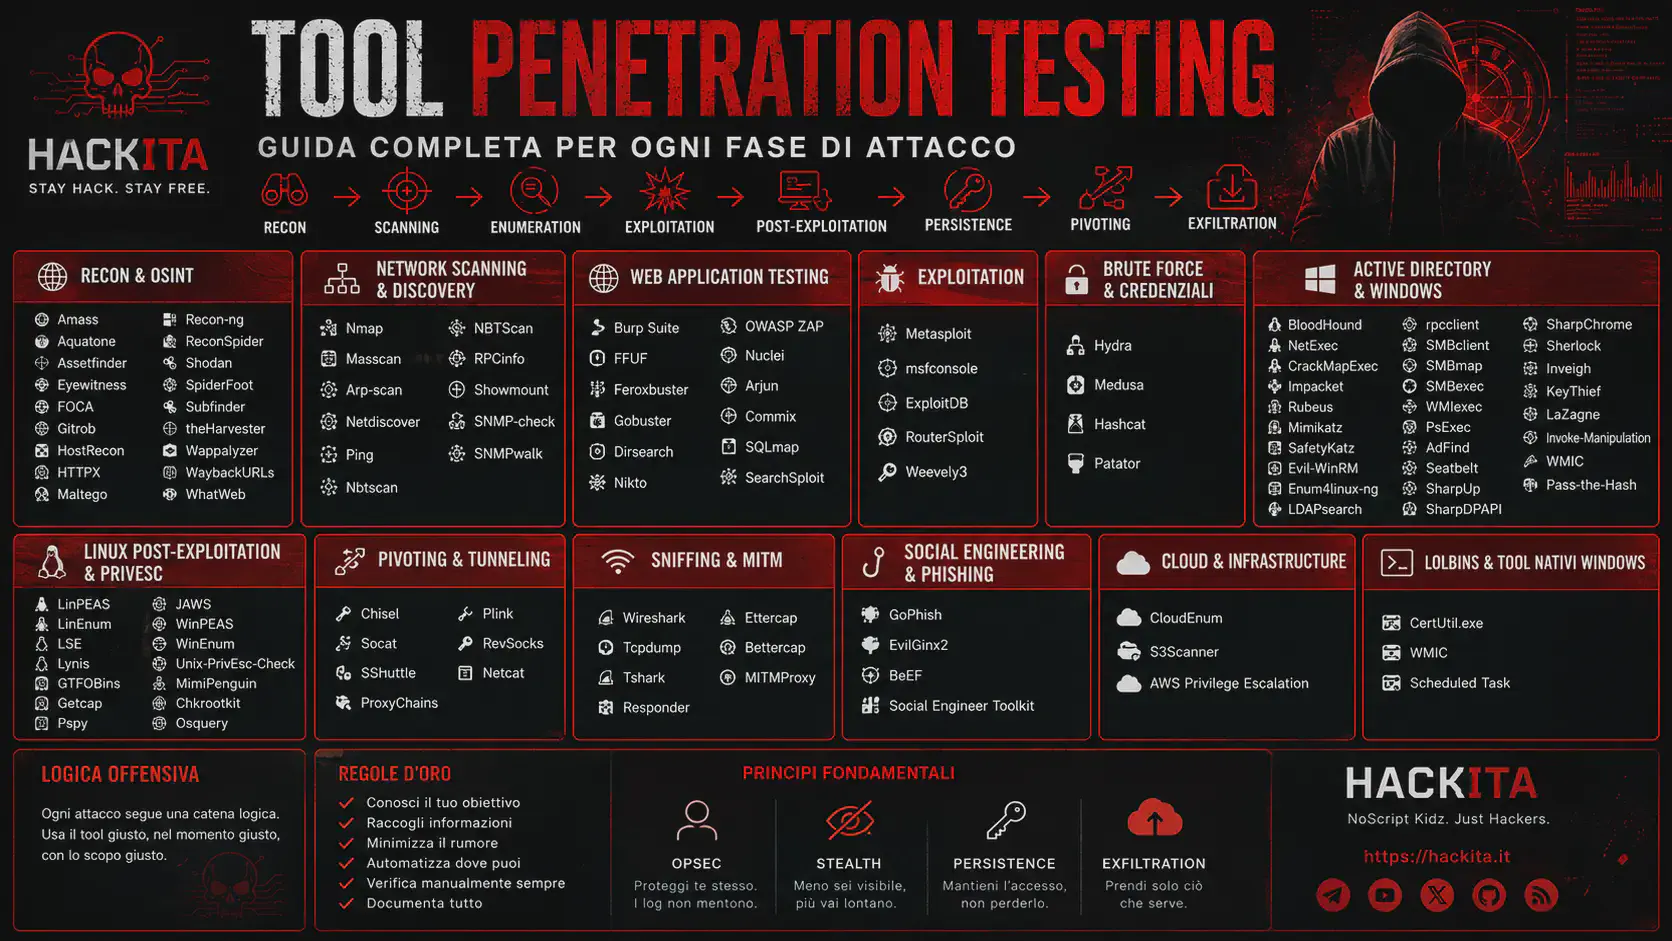
Pruebas de penetración de herramientas: una guía completa para la fase de ataque.
Todas las herramientas de pruebas de penetración ofensivas organizadas por fase de ataque: reconocimiento, explotación, post-explotación, pivoteo y AD. Con cadenas de ataque reales para CTF, OSCP, OSEP y equipos rojos.
leer leer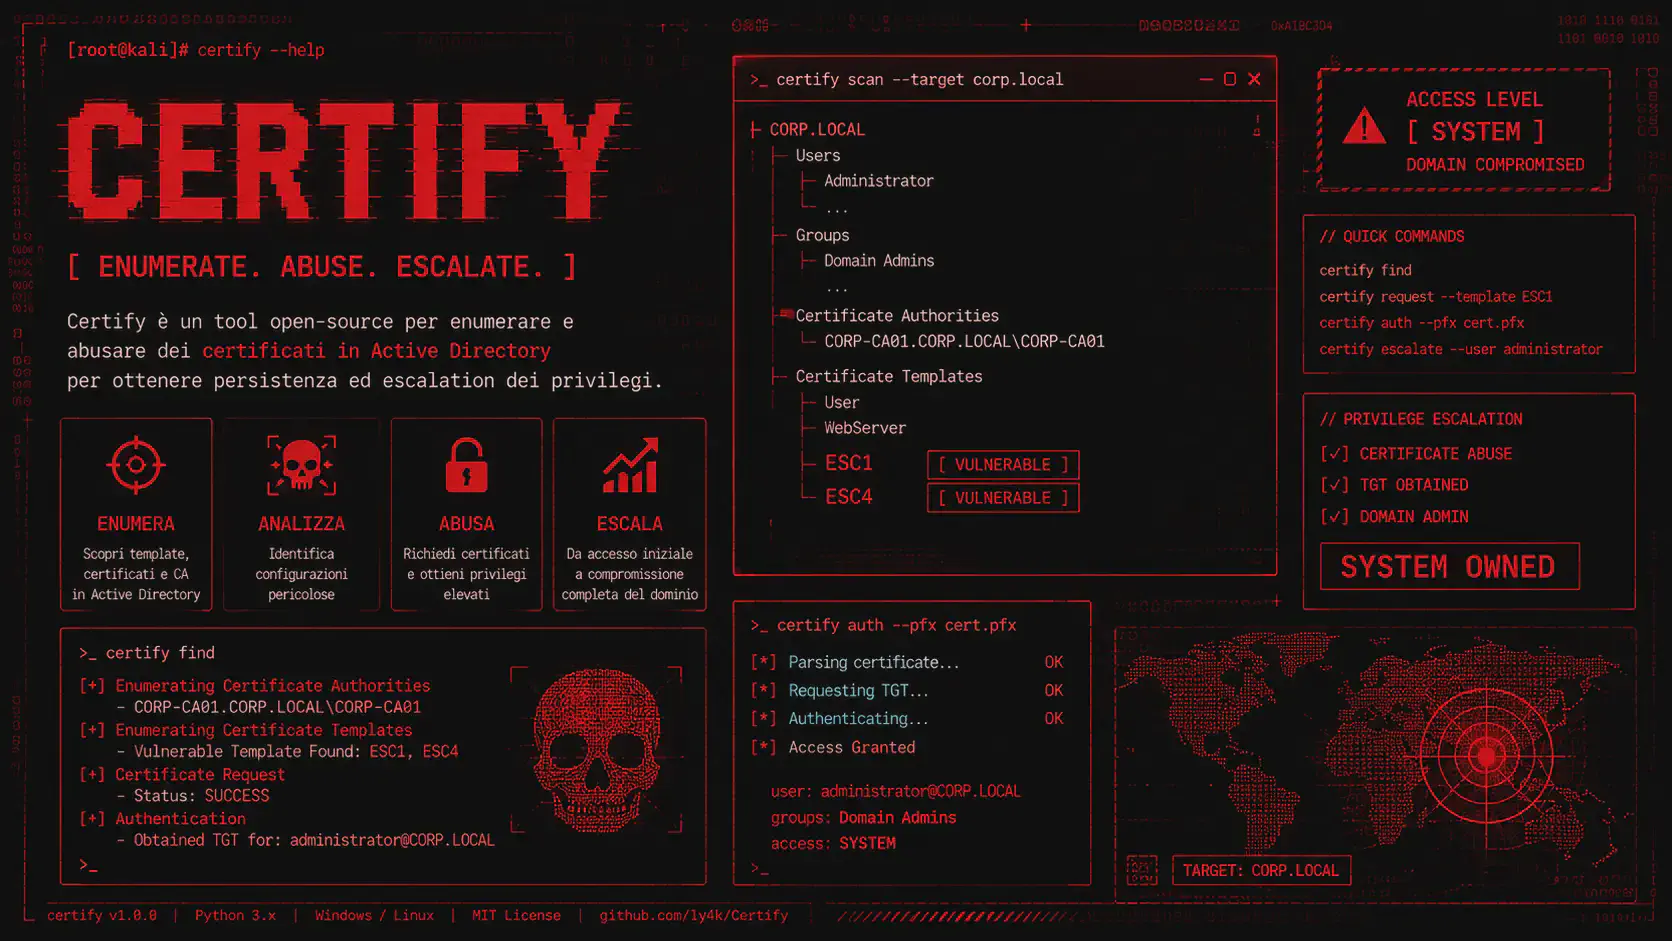
Certify: Enumerar y explotar AD CS desde Windows con C#
Certify es la herramienta de GhostPack en C# para enumerar y explotar AD CS desde Windows sin dependencias de Python. Aprenda a usarla para encontrar plantillas vulnerables y solicitar certificados para escalar privilegios a administrador de dominio.
leer leer
Juan el Destripador: Guía completa para descifrar contraseñas
Guía completa de John the Ripper (Jumbo): Extrae hashes de archivos ZIP, SSH, KeePass, PDF y Office con *2john; descifra con lista de palabras y reglas. Comparación con hashcat y hoja de trucos final.
leer leer
OWASP ZAP: Guía completa sobre proxies, arañas web, escaneo activo y fuzzing
Aprende a usar OWASP ZAP para interceptar el tráfico HTTP/HTTPS, mapear aplicaciones web con arañas web y arañas AJAX, realizar escaneos activos, pruebas de fuzzing y pruebas autenticadas, incluso en CI/CD con Docker y API.
leer leer
WMIExec: Guía completa para el sigilo en el movimiento lateral con wmiexec.py
Aprenda a utilizar WMIExec y wmiexec.py de Impacket para el movimiento lateral en Windows con contraseñas, Pass-the-Hash y Kerberos, reduciendo los artefactos en comparación con PsExec y mejorando la seguridad operativa (OPSEC).
leer leer
Unix-PrivEsc-Check: auditoría de escalada de privilegios en Linux y sistemas Unix heredados.
Aprenda a utilizar Unix-PrivEsc-Check para detectar configuraciones incorrectas, permisos débiles, abuso de sudo y vectores de escalada de privilegios en sistemas Unix/Linux, incluidos entornos heredados donde las herramientas modernas fallan.
leer leer
Wappalyzer: Cómo identificar el CMS, el framework y las tecnologías de un sitio web.
Una guía de Wappalyzer para detectar pistas sobre CMS, frameworks, CDN, análisis y versiones de sitios web, con el fin de orientar el reconocimiento, la identificación y el escaneo específicos en las pruebas de penetración.
leer leer
URLs de Wayback Machine: Cómo encontrar URLs históricas, puntos finales ocultos y archivos confidenciales
Aprende a usar Waybackurls para extraer las URL históricas de un dominio desde Wayback Machine, encontrar rutas olvidadas, copias de seguridad expuestas y puntos finales antiguos útiles para el reconocimiento pasivo.
leer leer
WhatWeb: Una guía completa para la identificación web sigilosa y agresiva.
Aprenda a utilizar WhatWeb para identificar el CMS, el framework, el servidor web, las bibliotecas JavaScript y las tecnologías de un sitio web, lo que le permitirá realizar tareas de reconocimiento, análisis de huellas digitales y escaneo de vulnerabilidades específicas.
leer leer
WinEnum: enumeración de Windows para la escalada de privilegios y comparación con WinPEAS.
Guía completa de WinEnum para la enumeración posterior a la explotación en Windows: variantes de PowerShell y Batch, comprobaciones de escalada de privilegios, OPSEC, diferencias con WinPEAS, PowerUp, SharpUp y Seatbelt.
leer leer
WinPEAS: Comandos y escalada de privilegios en Windows
WinPEAS para la escalada de privilegios en Windows: comandos, enumeración y resultados para detectar servicios vulnerables, credenciales expuestas y escalada de privilegios mal configurada.
leer leer
WMIC: Comandos ofensivos, movimiento lateral y persistencia en Windows
Aprenda a usar WMIC para enumeración, ejecución remota, movimiento lateral y persistencia WMI en Windows. Esto incluye el estado actual de la herramienta, comandos prácticos, detección, protección y una comparación con PowerShell, CIM y WinRM.
leer leer
Ssh-audit: Cómo analizar cifrados débiles, vulnerabilidades CVE y configuraciones incorrectas de SSH
Aprenda a utilizar ssh-audit para verificar las configuraciones del servidor y del cliente SSH, identificar algoritmos débiles, cifrados obsoletos, versiones vulnerables y encontrar información útil para el endurecimiento autorizado o las pruebas de penetración.
leer leer
SSH-KeyHunter: Encuentra claves SSH privadas y activa Pivot en Linux
SSH-KeyHunter automatiza la búsqueda de claves SSH privadas en Linux, detecta archivos desprotegidos, propietarios, huellas digitales y objetivos de known_hosts: una herramienta ideal para la post-explotación y el movimiento lateral en pentests autorizados.
leer leer
Sshuttle: Pivote y tunelización transparentes a través de SSH a redes internas
Guía de Sshuttle para crear un túnel transparente a través de SSH, acceder a subredes internas, enrutar DNS y utilizar un host comprometido como punto de apoyo durante el movimiento lateral y la post-explotación en pruebas de penetración autorizadas.
leer leer
Subfinder: Guía completa para la enumeración pasiva de subdominios con ProjectDiscovery
Aprende a usar Subfinder para encontrar subdominios válidos a partir de fuentes pasivas, acelerar el reconocimiento web y crear un proceso de reconocimiento más eficaz con la herramienta ProjectDiscovery, optimizada para la velocidad y la discreción.
leer leer
Smbmap: Enumeración SMB y detección de recursos compartidos en Windows
Explicación de smbmap para pruebas de penetración: enumeración de recursos compartidos SMB, permisos, acceso a archivos y pruebas de credenciales en sistemas Windows y Active Directory.
leer leer
SMBExec: Ejecución remota sin archivos en Windows a través de SMB
SMBExec es una técnica de ejecución remota de comandos a través del puerto SMB 445 sin generar archivos binarios persistentes. Es una alternativa más discreta a PsExec en entornos de Active Directory.
leer leer
Kit de herramientas de ingeniería social (SET): Una guía completa para los ataques de ingeniería social
SET es un marco de trabajo para simular la ingeniería social en entornos autorizados: phishing, recolección de credenciales y ataques del lado del cliente.
leer leer
RouterSploit: Marco de explotación para routers e IoT
RouterSploit es un framework para probar vulnerabilidades en routers y dispositivos IoT. Incluye módulos de escaneo, explotación y fuerza bruta.
leer leer
Osquery: Monitorización de puntos finales basada en SQL para Linux, macOS y Windows.
Osquery permite consultar sistemas operativos mediante consultas SQL para analizar procesos, usuarios, archivos y configuraciones con fines de monitorización de la seguridad.
leer leer
Patator: Un marco de pruebas de autenticación de fuerza bruta modular
Patator: Un marco de pruebas de autenticación de fuerza bruta modular
leer leer
Nmap para pruebas de penetración: escaneo de puertos, reconocimiento de red y NSE
Nmap para pruebas de penetración y reconocimiento de redes: comandos, descubrimiento de hosts, escaneo de puertos TCP/UDP, detección de servicios, identificación de sistemas operativos, NSE y enumeración.
leer leer
Ncat.exe en Windows: descarga, comandos y shell inverso
Cómo descargar y usar ncat.exe en Windows: oyentes, conexiones, transferencia de archivos, SSL, shell inversa con -e cmd.exe, falsos positivos del antivirus y detección.
leer leer
Guía rápida de MSFvenom: comandos, payload, shellcode y bypass.
Exploit MSFvenom para laboratorio y pruebas de penetración: sintaxis, payload con y sin etapas, formatos EXE, ELF, PHP, WAR y MSI, shellcode con caracteres no válidos, manejador y detección.
leer leer
LSE (Linux Smart Enumeration): Lista de verificación automatizada para la escalada de privilegios en Linux
LSE (Linux Smart Enumeration): Lista de verificación automatizada para la escalada de privilegios en Linux
leer leer
Medusa: Herramienta de fuerza bruta de alta velocidad para iniciar sesión en servicios de red.
Medusa es una herramienta paralela para realizar ataques de fuerza bruta contra la autenticación a través de SSH, FTP, SMB, HTTP y otros servicios. Es rápida, escalable e ideal para la auditoría de contraseñas autorizadas.
leer leer
Metasploit Framework: Guía completa de exploits y payloads
Metasploit Framework es la plataforma de pruebas de penetración más utilizada para exploits, payloads y post-explotación. Una guía completa del flujo de trabajo ofensivo.
leer leer
ysoserial: Exploit de ejecución remota de código para la deserialización de Java y gadgets
Guía completa de ysoserial: todas las cadenas de gadgets Java, ysoserial.net para .NET, URLDNS, payloads RCE, detección, endurecimiento y escenarios prácticos de pentesting.
leer leer
LaZagne: Extracción de contraseñas de navegadores y aplicaciones
LaZagne es una herramienta de código abierto para recuperar contraseñas guardadas en Windows y Linux desde navegadores, clientes de correo electrónico y software local después de una explotación.
leer leer
Ldapsearch: Enumeración de LDAP y Active Directory desde Linux
Ldapsearch es una herramienta de línea de comandos para consultar LDAP y Active Directory desde Linux. Es útil para enumerar usuarios, grupos, SPN y objetos de dominio.
leer leer
HTTP: Sondeo HTTP y análisis web a gran escala en pruebas de penetración
httpx es la herramienta de sondeo HTTP para filtrar hosts activos, detectar tecnologías, códigos de estado y capturas de pantalla en pipelines con enumeración de subdominios.
leer leer
Hydra: Inicio de sesión por fuerza bruta para servicios de red
Hydra es una herramienta de fuerza bruta para probar credenciales a través de SSH, FTP, RDP, HTTP y otros servicios durante pruebas de penetración autorizadas.
leer leer
Impacket: Kit de herramientas Python para ataques a SMB, Kerberos y Active Directory
Impacket es un conjunto de herramientas de Python para interactuar con protocolos de red (SMB, LDAP, Kerberos, RPC) y realizar ataques de Active Directory como DCSync y Pass-the-Hash.
leer leer
Invoke-Manipulation: Ofuscación de PowerShell para evadir el antivirus
Invoke-Manipulation es un módulo de PowerShell para ofuscar scripts y eludir las comprobaciones estáticas durante las operaciones autorizadas del equipo rojo.
leer leer
HostRecon: Reconocimiento OSINT automático sobre objetivos individuales
HostRecon automatiza el análisis y reconocimiento de fuentes abiertas (OSINT) de dominio único: DNS, whois, subdominios, datos de brechas de seguridad y mapeo de exposición en un solo comando.
leer leer
Evil-WinRM: Acceso remoto y post-explotación en Windows a través de WinRM
Evil-WinRM: Shell remoto de PowerShell a través de WinRM para la post-explotación de Windows. Pass-the-hash, ticket Kerberos, omisión de AMSI, ejecución en memoria de ensamblado .NET para movimiento lateral empresarial.
leer leer
Cloud_enum: Enumeración de activos en la nube para reconocimiento en AWS, Azure y GCP.
Cloud_enum es una herramienta OSINT para enumerar recursos en la nube expuestos públicamente en AWS, Azure y GCP. Es útil durante el reconocimiento para mapear buckets, cuentas de almacenamiento y activos relacionados con un dominio objetivo.
leer leer
Empire: marco de mando y control posterior a la explotación para operaciones de equipos rojos
Empire 5.0: Guía completa de C2 PowerShell: Stager, omisión de AMSI, post-explotación, movimiento lateral y técnicas de evasión. Incluye hoja de referencia rápida.
leer leer
Evilginx2: Elude la autenticación de dos factores con un ataque de intermediario (Man-in-the-Middle) mediante proxy de phishing.
Guía práctica de Evilginx2 para eludir la autenticación de dos factores: phishing de intermediario, secuestro de sesión y robo de credenciales. Ataques avanzados contra la autenticación multifactor.
leer leer
Arjun: Descubrimiento de parámetros HTTP para el reconocimiento avanzado de aplicaciones web.
Arjun es una herramienta para descubrir parámetros HTTP ocultos en aplicaciones web durante las pruebas de penetración. Automatiza la identificación de parámetros GET y POST no documentados, útiles para IDOR, XSS e inyección.
leer leer
Assetfinder: Enumeración rápida de subdominios para el mapeo de la superficie de ataque.
Assetfinder es una herramienta OSINT para enumerar subdominios a partir de fuentes públicas durante la fase de reconocimiento. Es ideal para mapear rápidamente la superficie de ataque de un dominio durante las pruebas de penetración.
leer leer
Commix: Herramienta automatizada de explotación mediante inyección de comandos
Commix es una herramienta automatizada para identificar y explotar vulnerabilidades de inyección de comandos en aplicaciones web. Admite técnicas ciegas, basadas en el tiempo y basadas en archivos para obtener RCE durante las pruebas de penetración.
leer leer
Plink: Reenvío de puertos y tunelización SSH desde la línea de comandos en entornos Windows
Plink es la versión de línea de comandos de PuTTY que permite la tunelización SSH, el reenvío de puertos y el pivoteo desde sistemas Windows. Una guía práctica para su uso en pruebas de penetración y equipos rojos.
leer leer
Searchsploit: Cómo encontrar exploits locales en Exploit-DB para pruebas de penetración
Searchsploit es una herramienta de terminal para buscar exploits locales directamente en la base de datos Exploit-DB. Una guía práctica para identificar vulnerabilidades explotables durante las pruebas de penetración.
leer leer
Maltego: Qué es y cómo usarlo para OSINT y Transform (2026)
Cómo instalar Maltego para OSINT y reconocimiento: utilice el análisis de entidades, transformaciones, tablas dinámicas y gráficos para correlacionar dominios, direcciones IP, correos electrónicos, personas e infraestructura.
leer leer
Masscan: Escáner de puertos ultrarrápido para la enumeración de redes a gran escala
Masscan es un escáner de puertos de alta velocidad capaz de analizar millones de direcciones IP en minutos. Una guía práctica para su uso durante el reconocimiento y el mapeo de infraestructura en pruebas de penetración.
leer leer
SpiderFoot: Automatización de OSINT, reconocimiento y superficie de ataque
Descubre SpiderFoot para automatizar la inteligencia de fuentes abiertas (OSINT) y el reconocimiento: módulos, correlación, subdominios, IP, correo electrónico, inteligencia sobre amenazas y mapeo de la superficie de ataque.
leer leer
TheHarvester: SECRETOS para OSINT, correo electrónico y subdominios (2026)
Aprende a usar TheHarvester para recopilar correos electrónicos y subdominios: instalación, reconocimiento, fuentes OSINT, claves API, salida JSON/XML y solución de problemas verificada.
leer leer
KeeThief: Extracción de clave maestra y credenciales de KeePass
KeeThief: Cómo extraer claves maestras y credenciales de KeePass durante una prueba de penetración autorizada. Volcados de memoria, archivos .kdbx, limitaciones operativas, detección y post-explotación.
leer leer
Weevely3: Shell web sigiloso PHP para post-explotación y pivoteo
Weevely3: Una guía práctica para generar y gestionar shells web PHP sigilosos en pruebas de penetración. Túneles, evasión y post-explotación.
leer leer
Chisel: Túnel TCP sobre HTTP para pivoteo y post-explotación.
Guía práctica de Chisel para la creación de túneles y el pivoteo: Túneles TCP sobre HTTP, proxy SOCKS y reenvío de puertos a través de cortafuegos. Pivoteo moderno para pentesters.
leer leer
LaZagne: Herramienta de post-explotación para el volcado de credenciales de aplicaciones y DPAPI
LaZagne: herramienta de recuperación de contraseñas para más de 87 aplicaciones. Navegador, WiFi, correo electrónico, base de datos, herramientas de administración de sistemas. Descifrado DPAPI, obtención de credenciales tras la explotación en Windows/Linux/macOS.
leer leer
SafetyKatz: Envoltorio de solo memoria de Mimikatz para volcado de credenciales LSASS y evasión de EDR.
SafetyKatz es una interfaz para Mimikatz que permite extraer credenciales de LSASS en memoria, sin escribir en el disco. Admite la evasión de EDR, la extracción de hashes NTLM y la integración con Cobalt Strike para la post-explotación en Active Directory.
leer leer
FFUF: Guía para realizar pruebas de penetración web en directorios, hosts virtuales y API (Penetrate y CTF)
FFUF es un fuzzer web rápido escrito en Go para pruebas de directorios, hosts virtuales y API. Una guía práctica con listas de palabras, filtros y técnicas de pentesting.
leer leer
Hashcat: Descifrado de contraseñas con GPU, hash, modos y reglas.
Hashcat: Guía práctica para descifrar contraseñas mediante GPU con hashes NTLM, MD5, SHA y bcrypt. Modos de ataque, patrones de máscara, reglas de listas de palabras y técnicas reales de CTF y pentesting.
leer leer
CrackMapExec frente a NetExec: Comandos CME y migración a NXC
Guía de migración de CrackMapExec (cme) a NetExec (nxc): Traduzca los comandos de CME a NXC, gestione Kerberos, formularios, transferencia de archivos y vea qué está cambiando hoy.
leer leer
ARP-Scan Kali Linux: Escaneo ARP y descubrimiento de hosts
Guía de escaneo ARP en Kali Linux para descubrir hosts en su red local: escaneo ARP, IP, MAC, proveedor, subred, resultados y flujo de trabajo de reconocimiento de red.
leer leer
Netdiscover: Descubre dispositivos e IPs ocultos en tu LAN
Netdiscover es una herramienta esencial para identificar dispositivos activos en la red local. Es ideal para el reconocimiento silencioso mediante ARP en entornos sin DNS ni DHCP.
leer leer
Técnicas de ping e ICMP y escaneos activos para reconocimiento.
Analizar el comportamiento de la red con ping, fping y hping3. Técnicas de reconocimiento ICMP, descubrimiento de hosts y pruebas de firewall utilizadas en pentests.
leer leer
Rpcinfo: Enumeración de servicios RPC en entornos Unix
Rpcinfo permite identificar los servicios RPC activos en hosts Unix/Linux. Es fundamental para el reconocimiento y el análisis de posibles vectores de ataque remoto.
leer leer
Showmount: Descubra los recursos compartidos NFS expuestos en la red.
Showmount es la herramienta perfecta para enumerar recursos compartidos NFS. Se utiliza en reconocimientos para identificar recursos accesibles y puntos de entrada en entornos Unix/Linux.
leer leer
SnmpCheck: Enumeración de dispositivos y servicios mediante SNMP v1/v2
Snmp-check permite extraer información de dispositivos de red mediante SNMP. Ideal para ataques de bajo nivel de ruido, enumeración silenciosa y análisis de la red.
leer leer
Snmpwalk: Enumeración masiva de SNMP en redes expuestas
Snmpwalk es la herramienta ideal para consultar agentes SNMP y recopilar información detallada sobre dispositivos de red. Se utiliza para reconocimiento discreto y ataques dirigidos.
leer leer
enum4linux-ng: enumeración de SMB y Active Directory
Guía completa de enum4linux-ng para la enumeración de SMB y Active Directory: usuarios, grupos, recursos compartidos, políticas, SID/RID, autenticación y comandos prácticos.
leer leer
NetExec (NXC): Herramientas y comandos para pruebas de penetración en Windows y Active Directory.
NetExec (NXC) es la herramienta de pruebas de penetración para Windows y Active Directory: instalación, módulos y comandos para SMB, LDAP, RDP, MSSQL, WinRM, SSH y FTP, sucesora de CME.
leer leer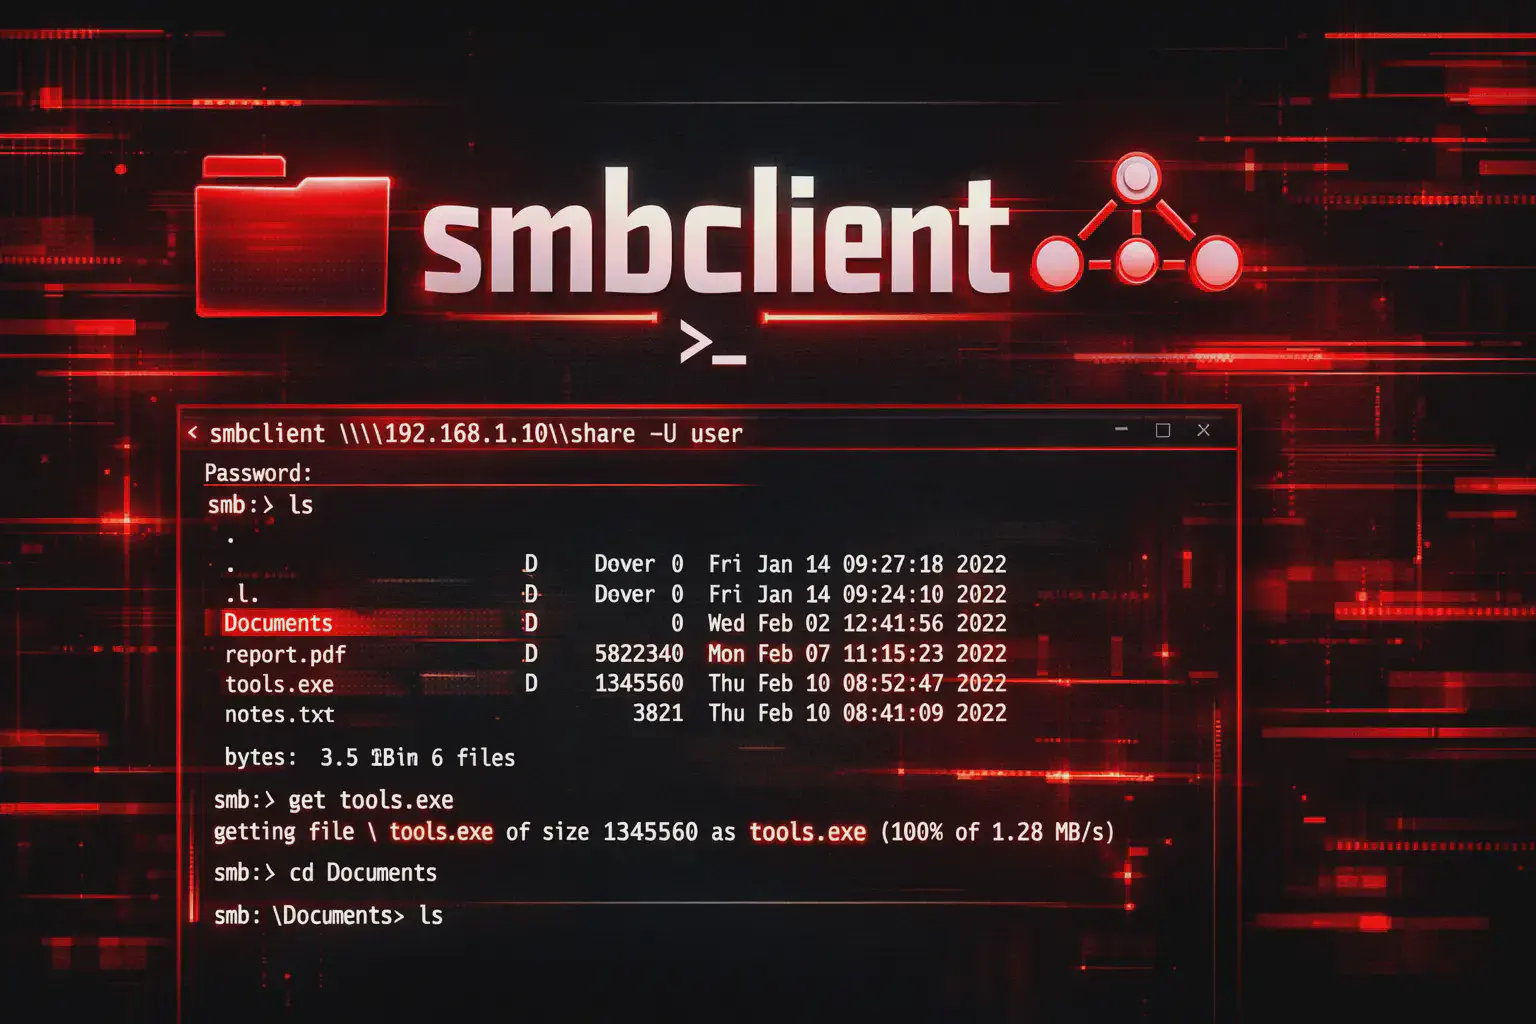
Smbclient: Acceso y ataque a recursos compartidos de Windows
Con smbclient, puedes acceder, leer y escribir archivos en recursos compartidos SMB. Aprende a usarlo para pruebas de penetración, ataques internos, enumeración y pivoteo en Active Directory.
leer leer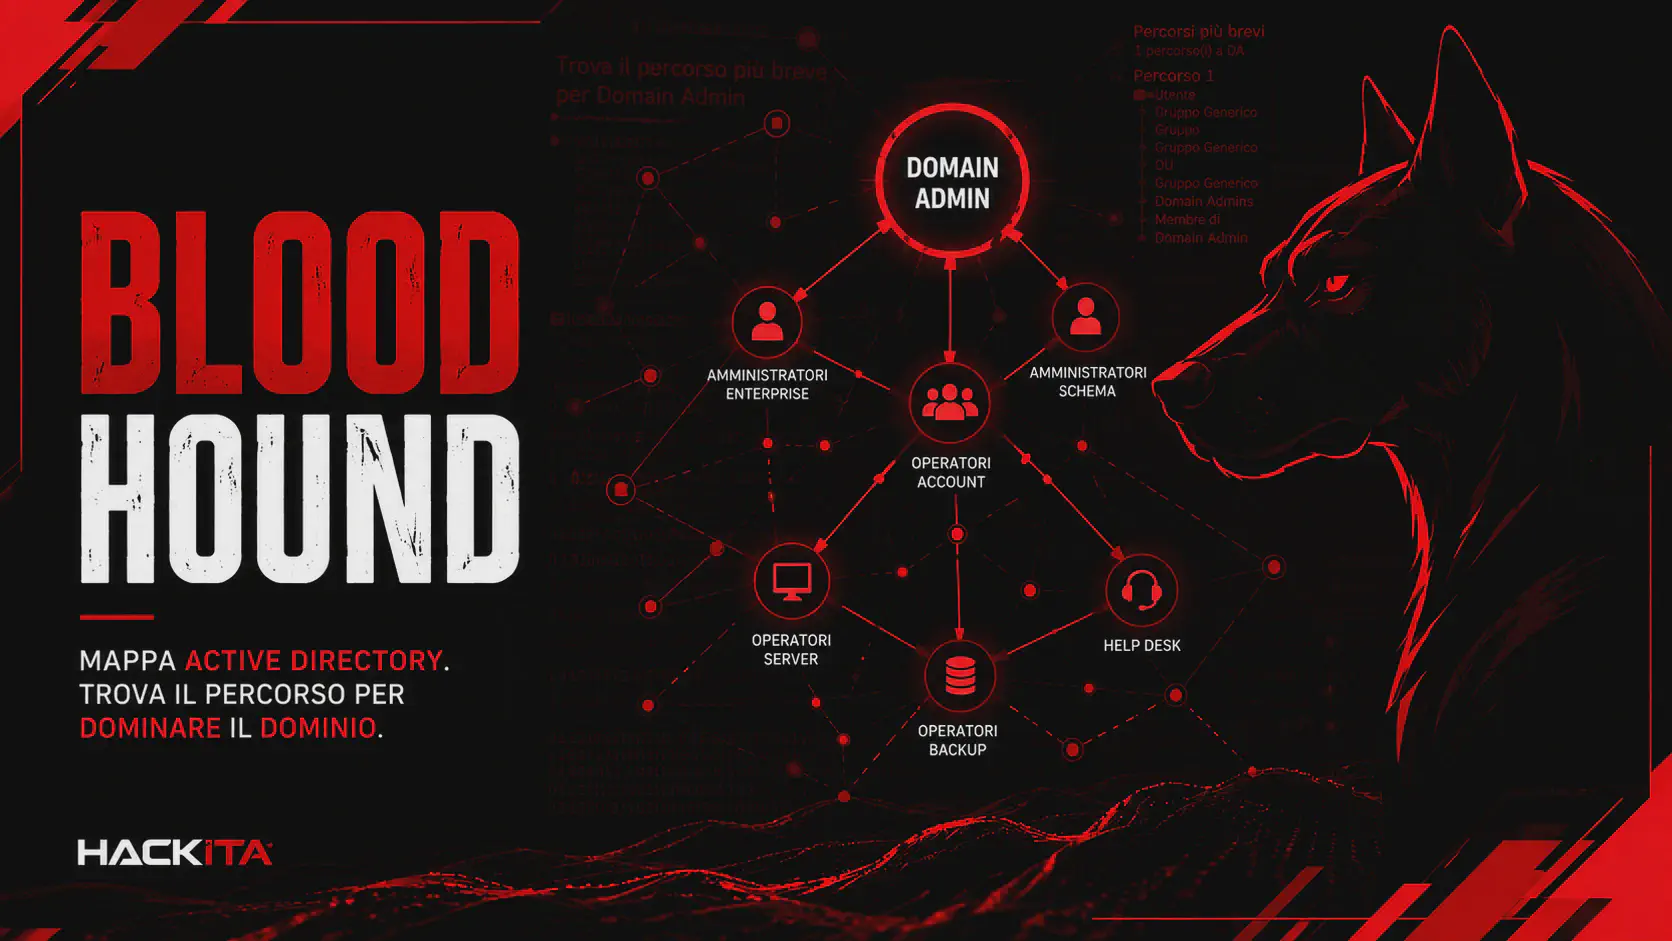
Prueba de penetración BloodHound en Active Directory: Escalada de privilegios y administración de dominio
BloodHound para la escalada de privilegios en Active Directory: SharpHound, abuso de Edge, credenciales ocultas y ADCS. Guía italiana de pruebas de penetración de AD para administradores de dominio.
leer leer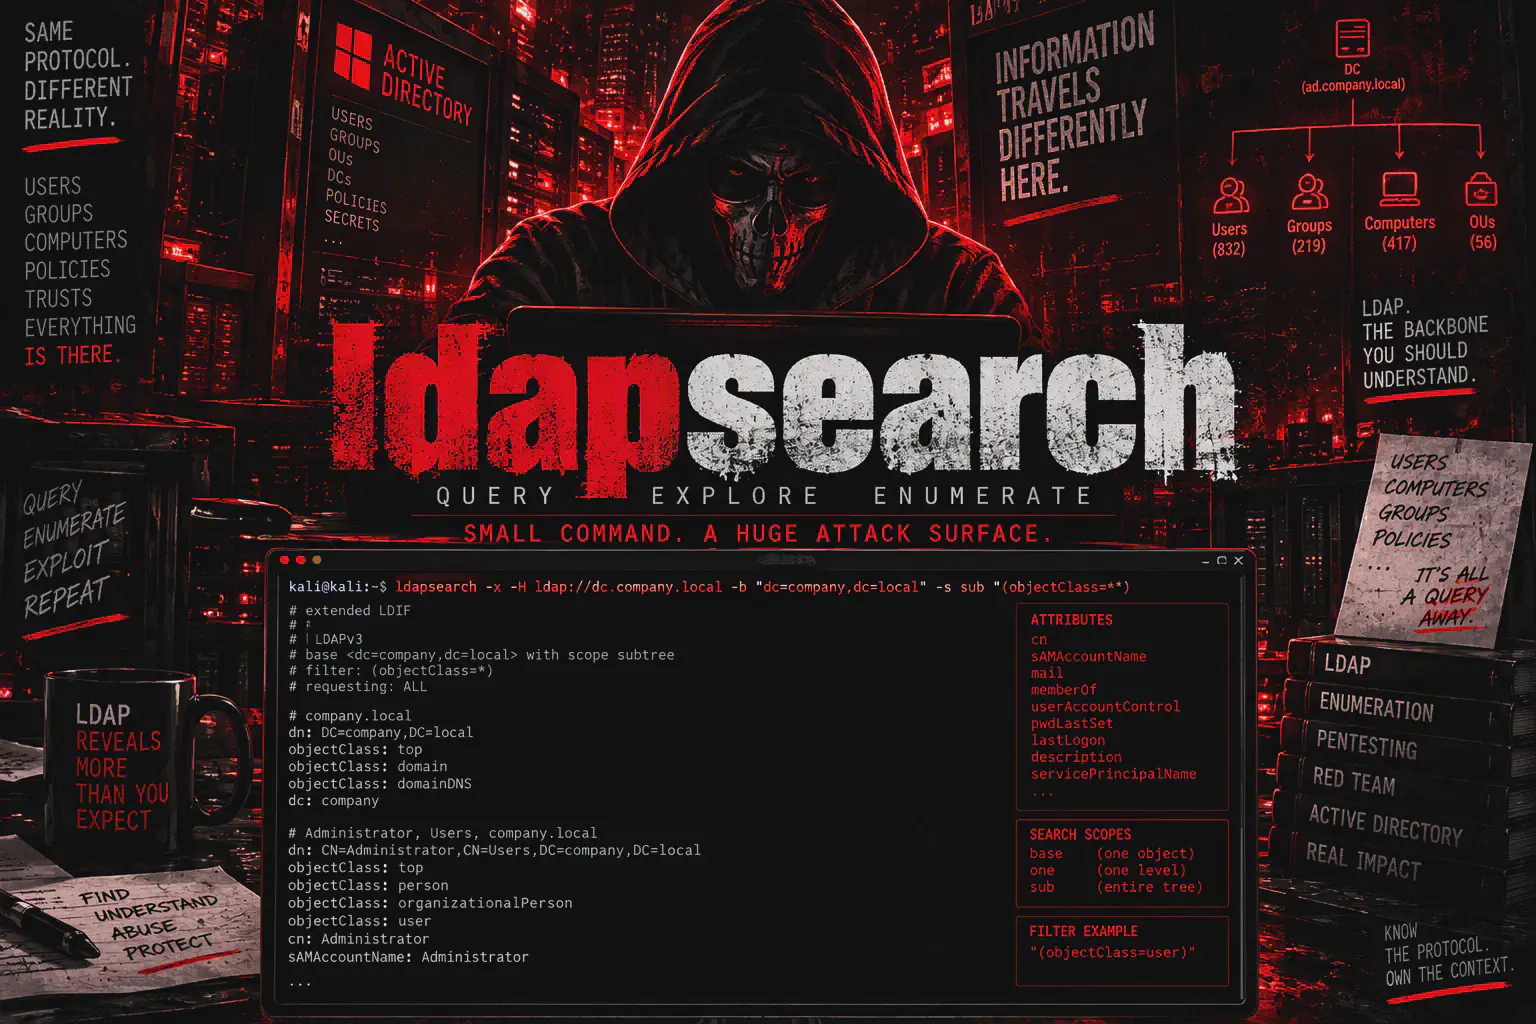
ldapsearch: Comandos LDAP para enumerar usuarios, grupos y Active Directory
ldapsearch para pentesting: RootDSE, Base DN, enlaces LDAP, usuarios, grupos, equipos, SPN, LDAPS y enumeración de Active Directory: solución de problemas y hojas de referencia.
leer leer
rpcclient Kali Linux: Enumeración de SMB, AD y SID/RID
Guía para usar rpcclient en Kali Linux para enumerar usuarios, grupos, SID/RID, relaciones de confianza, políticas de contraseñas y recursos compartidos SMB a través de SAMR, LSARPC y SRVSVC, con comandos prácticos.
leer leer
Inveigh: LLMNR, NBNS y WPAD para capturar hashes NTLM
¿Qué es Inveigh y cómo funciona? Una guía sobre LLMNR, NBNS y WPAD para la captura de NetNTLM en laboratorios de Windows, utilizando PowerShell, retransmisión, resolución de problemas y detección.
leer leer
Mitmproxy: Guía de pruebas de penetración, comandos y herramientas para HTTPS
Cómo usar mitmproxy para interceptar tráfico HTTPS y de Android: certificado CA, mitmdump, mitmweb, WireGuard, proxy transparente y complemento de Python en pruebas de penetración.
leer leer
NBTScan: Escaneo de NetBIOS en Linux para Windows Recon
NBTScan en Linux: Aprenda a escanear hosts de Windows, identificar nombres NetBIOS, dominios, grupos de trabajo e información útil para el reconocimiento de redes.
leer leer
Netcat (nc): comandos, escaneo de puertos y transferencia de archivos.
Aprende a usar Netcat (nc) en Linux y Windows: comandos prácticos, escuchas TCP/UDP, escaneo de puertos, captura de banners, transferencia de archivos y shell inversa.
leer leer
Respondedor: Captura de hash NTLM en Linux, LLMNR, NBT-NS y Relay
Responder para Linux: Cómo capturar hashes NTLM/NetNTLMv2 con LLMNR, NBT-NS y WPAD, descifrar y retransmitir NTLM en pruebas de penetración y laboratorios seguros de Windows.
leer leer
Bettercap: qué es, ataque MITM, suplantación de ARP y análisis de tráfico en Kali Linux
¿Qué es Bettercap y cómo funciona? Descubre el framework para hacking de redes y ataques MITM: tutoriales sobre Kali Linux, suplantación de ARP, análisis de tráfico, reconocimiento de redes, PCAP y proxies.
leer leer
Ettercap: Tutorial de ataque MITM, suplantación de ARP y análisis de tráfico en Kali Linux
¿Qué es Ettercap y cómo funciona? Una guía práctica sobre ataques MITM, suplantación de ARP y análisis de paquetes en Kali Linux, incluyendo instalación, filtros, captura de paquetes y comandos.
leer leer
Tcpdump: Tutorial para la captura y el análisis del tráfico de red
¿Qué es tcpdump y cómo funciona? Una guía para el análisis de la red mediante captura de paquetes, filtros BPF, análisis PCAP y comandos de pruebas de penetración.
leer leer
TShark: Tutorial para la detección y el análisis del tráfico de red
¿Qué es TShark y cómo se utiliza? Una guía para el análisis de tráfico de red mediante captura de paquetes, filtros, análisis PCAP, estadísticas y comandos de pruebas de penetración.
leer leer
Wireshark para pruebas de penetración: filtros, NTLM, DNS y flujo TCP.
Wireshark para hacking ético: filtros avanzados, NTLM, DNS y TCP Stream. Aprende a aislar el tráfico, leer sesiones y encontrar indicadores útiles en laboratorios y HTB.
leer leer