Spear Phishing: qué es, qué significa y cómo funciona

Suplantación de identidad dirigida (spear phishing): qué es, cómo funciona un ataque dirigido y las diferencias con la suplantación masiva de identidad, el fraude de ballenas (whaling) y el fraude BEC, con un caso real valorado en 46 millones de dólares.
- Publicado el 28 de octubre de 2026
- Tiempo de lectura: 5 minutos
Spear Phishing: cómo funciona, ejemplos y cómo protegerse. #
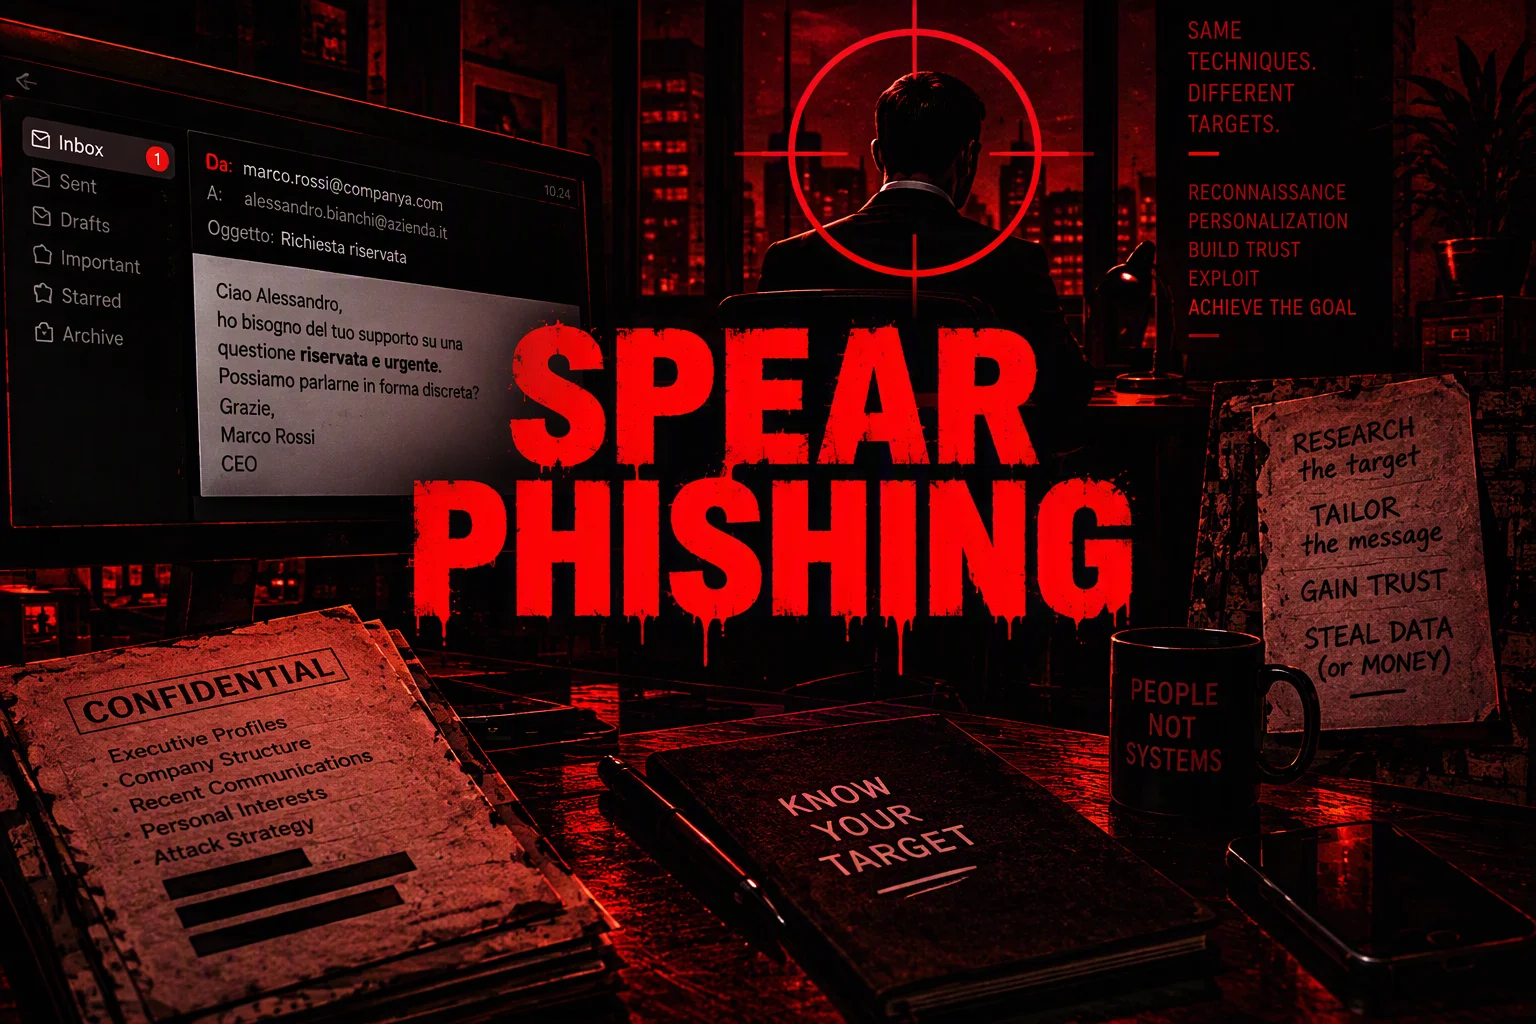
El spear phishing es una forma dirigida de phishing : en lugar de enviar el mismo mensaje genérico a millones de destinatarios, el atacante se dirige a una persona u organización específica y elabora un mensaje personalizado, utilizando detalles reales para hacerlo creíble. El nombre proviene de la pesca: no se lanza una red (phishing masivo), sino que se ataca a un objetivo específico con un arpón.
Se trata de una técnica de bajo volumen pero de alto impacto: en un análisis de Barracuda publicado en 2023, los correos electrónicos de spear phishing representaron menos del 0,1 % de todos los ataques por correo electrónico analizados, pero estuvieron vinculados a aproximadamente el 66 % de las filtraciones observadas en la muestra estudiada.
Phishing y spear phishing: ¿cuál es la diferencia? #
El phishing masivo se centra en el volumen: el mismo mensaje a muchas personas, con la esperanza de que un pequeño porcentaje caiga en la trampa. El spear phishing se centra en la precisión: un mensaje personalizado para un objetivo específico, utilizando información real sobre él.
| Suplantación masiva de identidad | Spear phishing | |
|---|---|---|
| destinatarios | Miles o millones, el mismo mensaje para todos. | Una persona específica o un grupo pequeño |
| Personalización | Mínimo o ausente | Alto: nombre, cargo, empresa, contexto real |
| preparación | Baja | Requiere reconocimiento previo del objetivo. |
| Objetivo típico | Credenciales genéricas, pequeñas cantidades | Acceso dirigido, grandes sumas de dinero, datos sensibles |
La diferencia no reside en el canal ni en el contenido en sí, sino en el trabajo de reconocimiento que precede al ataque.
Cómo funciona un ataque de spear phishing #
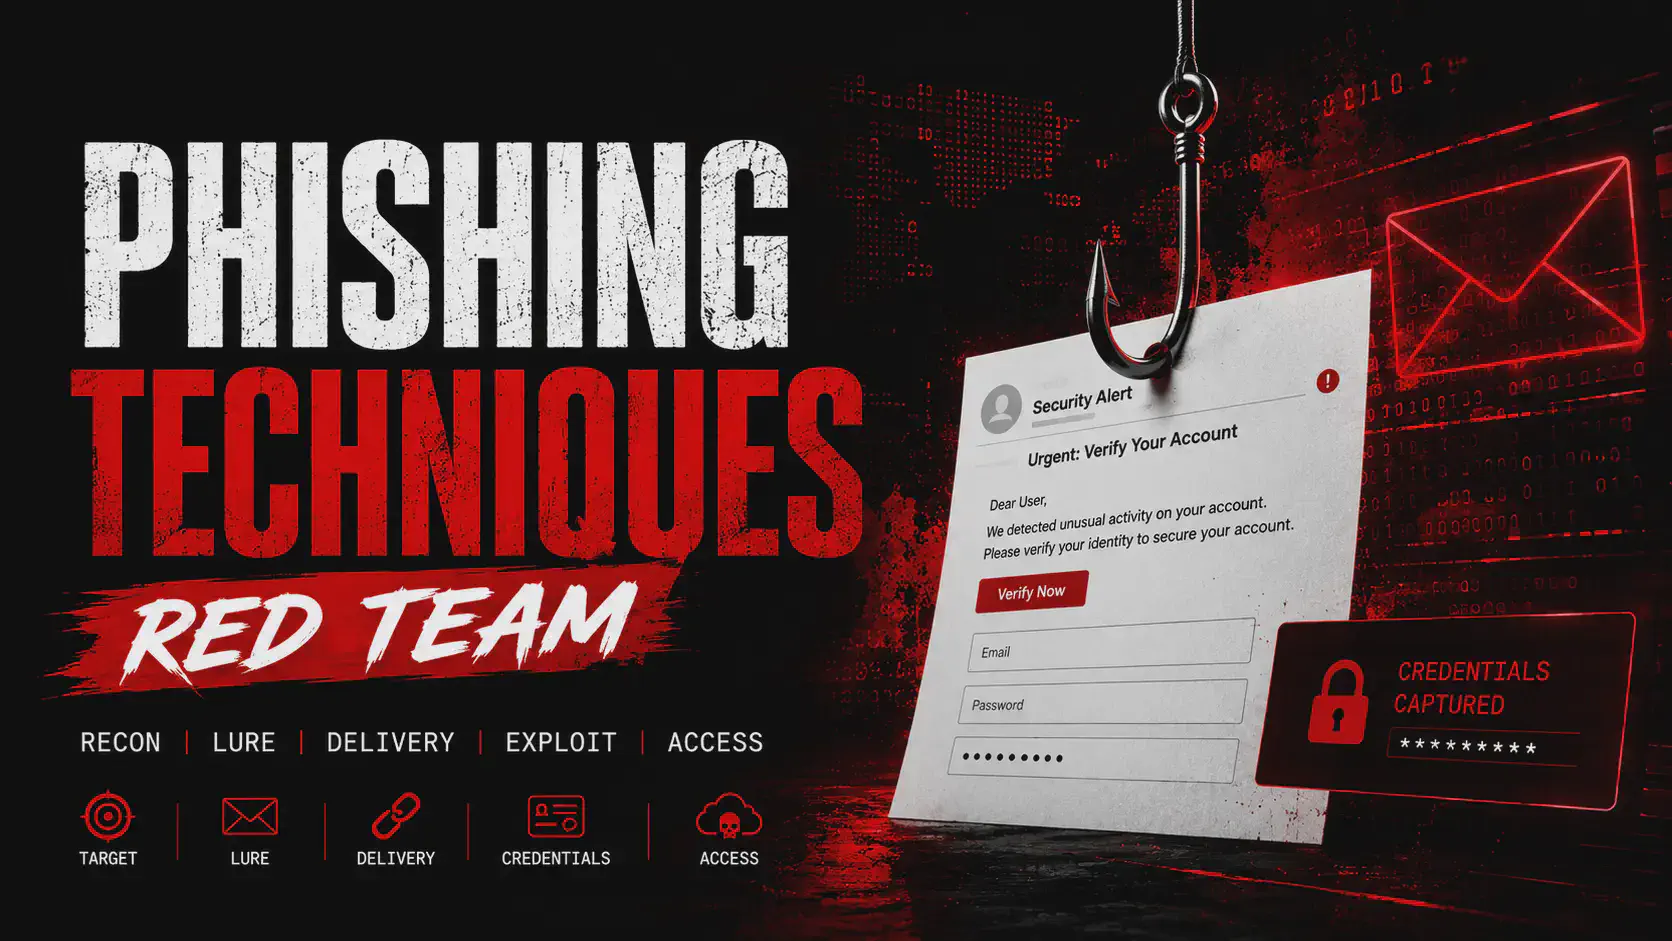
- Reconocimiento (OSINT)El atacante recopila información pública sobre el objetivo a través de LinkedIn, el sitio web de la empresa, comunicados de prensa, redes sociales y, cuando es posible, correos electrónicos filtrados previamente. Violacíon de datos .
- Selección del pretexto: Elija un contexto plausible en función de lo que haya descubierto: un proyecto en curso, un proveedor real, un evento de la empresa, una relación profesional.
- Construcción del mensaje: escribe un correo electrónico (u otro mensaje) que imita el estilo, el lenguaje y la información que el destinatario esperaría de ese remitente.
- Consegna: Envía el mensaje, a menudo con un sentido de urgencia o autoridad percibida (un jefe, un cliente, un colega de confianza).
- explotación: el clic conduce a un sitio de recolección de credenciales, un archivo adjunto de malware o el propio mensaje solicita directamente una acción, como en Compromiso de correo electrónico comercial .
Suplantación de identidad dirigida, estafas de ballenas y fraude BEC: cómo se relacionan #
Estos tres términos suelen confundirse porque están estrechamente relacionados:
| Tipo | Objetivo | Relación con el spear phishing |
|---|---|---|
| Spear phishing | Personas o roles específicos | El término general para cualquier phishing dirigido |
| Ballenero | Ejecutivos y miembros de la junta directiva (C-suite) | Un subconjunto del spear phishing: mismo principio, objetivos de muy alto nivel. |
| Compromiso de correo electrónico comercial | Equipos de finanzas, cuentas por pagar | A menudo utiliza el spear phishing como vector inicial, pero su objetivo específico es manipular los pagos empresariales. |
En la práctica: el spear phishing es la técnica, mientras que el whaling y el BEC son aplicaciones específicas de esa técnica dirigidas a objetivos o metas particulares.
| Phishing | Spear phishing | Ballenero | BEC | |
|---|---|---|---|---|
| Objetivo | Amplio, genérico | Específico | Ejecutivos y altos cargos directivos | Empresas, procesos financieros |
| Personalización | Baja | Alta | Alta | Alta |
| Categoría | Técnica básica | Técnica dirigida | Subtipo de spear phishing | Categoría de fraude, puede utilizar spear phishing. |
Por qué el spear phishing funciona tan bien #
- CredibilidadLos detalles reales (nombres de compañeros, proyectos actuales, eventos de la empresa) reducen las defensas naturales de la víctima.
- Autoridad percibidaFingir ser un superior o un cliente importante reduce la propensión a cuestionar la solicitud.
- Urgencia específicaA diferencia de un correo electrónico masivo genérico, el pretexto está adaptado al contexto real del destinatario, por lo que parece más plausible.
- Filtros técnicos de derivaciónUn mensaje escrito con un propósito específico, sin patrones repetitivos a gran escala, es más difícil de interceptar para los sistemas antispam basados en firmas o en volumen.
Los equipos de finanzas y contabilidad son un objetivo mucho más frecuente que otros departamentos, precisamente porque tienen la autoridad para autorizar pagos, un objetivo de gran valor para quienes buscan obtener un beneficio financiero directo.
Suplantación de identidad dirigida e inteligencia artificial #
La IA generativa ha cambiado la economía del spear phishing. Un estudio académico de Heiding, Schneier y Vishwanath (2024), realizado con 101 participantes, comparó varios enfoques:
| Grupo de prueba | Tasa de clics |
|---|---|
| Phishing genérico (Control) | 12% |
| Correos electrónicos escritos por expertos humanos | 54% |
| Correos electrónicos generados íntegramente por IA | 54% |
| Inteligencia artificial supervisada por humanos (humano-en-el-bucle) | 56% |
Lo interesante no es solo la efectividad, equivalente a la de un experto humano, sino también el costo : generar contenido personalizado a gran escala, tarea que antes requería un operador dedicado a cada objetivo, ahora exige una fracción del tiempo y el esfuerzo de un humano. Es importante recordar que se trata de un estudio experimental con una muestra específica, no de una tasa promedio universal válida para todas las campañas reales de spear phishing.
Esto significa que se ha reducido la barrera de entrada para las campañas que antes estaban reservadas a grupos altamente organizados: reconocimiento automatizado de perfiles sociales, generación de texto, incluso clones de voz para reforzar la credibilidad en un segundo contacto telefónico (una técnica que está entrelazada con el vishing ).
Caso práctico real: Ubiquiti Networks, 46,7 millones de dólares. #
Un ejemplo bien conocido del alto costo que puede tener la suplantación de identidad dirigida es el de Ubiquiti Networks , una empresa de redes estadounidense: según los documentos presentados por la empresa ante la SEC, una estafa de suplantación de identidad (clasificada como un ataque de correo electrónico empresarial ) llevó a que empleados de su departamento de finanzas transfirieran fondos a cuentas en el extranjero controladas por delincuentes, por un total aproximado de 46,7 millones de dólares . El caso ilustra la clave de un ataque dirigido bien orquestado: no se necesitó malware sofisticado, solo un reconocimiento minucioso y mensajes creíbles dirigidos a las personas adecuadas.
Cómo reconocer un intento de spear phishing #
| señal | ¿Por qué debería despertar sospechas? |
|---|---|
| Solicitud inusual para el contexto | Aunque el remitente parezca legítimo, una acción fuera de lo común justifica una investigación. |
| Urgencia combinada con detalles específicos | El uso de información real no garantiza la autenticidad del mensaje. |
| Canal de respuesta diferente al original | “Respóndeme aquí” con una dirección ligeramente diferente a la habitual. |
| Presión para eludir los procedimientos normales | “Esta vez no necesitas la aprobación de tu jefe.” |
| Dominio del remitente casi idéntico | Un carácter diferente, una extensión diferente, una letra intercambiada |
Cómo defenderse del spear phishing #
A nivel individual:
- verificar si hay solicitudes inusuales en un canal distinto al de origen (una llamada telefónica a un número conocido, no al que aparece en el mensaje);
- Comprueba siempre la dirección de correo electrónico exacta del remitente, no solo el nombre que aparece en pantalla;
- Desconfía de los mensajes que te instan a saltarte los procedimientos habituales, aunque parezcan urgentes.
A nivel de empresa:
- autenticación de correo electrónico (SPF, DKIM, DMARC) para reducir la suplantación de identidad de dominios corporativos;
- MFA en todos los sentidos, especialmente aquellos con acceso a sistemas financieros;
- procedimientos de doble aprobación para transferencias bancarias y cambios de datos bancarios;
- simulaciones dirigidas, no solo capacitación genérica: se ponen a prueba escenarios realistas en departamentos de alto riesgo como finanzas y contabilidad;
- limitar la exposición pública de información sensible en organigramas, funciones y proyectos en curso, que alimentan el reconocimiento de los atacantes.
Preguntas frecuentes sobre el spear phishing #
¿Qué es el spear phishing? #
Una forma de phishing dirigida a una persona u organización específica, construida con detalles reales recopilados con antelación para hacerla más creíble que el phishing genérico.
¿Cuál es la diferencia entre phishing y spear phishing? #
El phishing masivo envía el mismo mensaje a muchos destinatarios con la esperanza de obtener algunos clics. El spear phishing, en cambio, se dirige a un objetivo específico con un mensaje personalizado, con una tasa de éxito mucho mayor.
¿Qué es la caza de ballenas? #
Una variante del spear phishing que se dirige específicamente a los ejecutivos y miembros del consejo de administración de una empresa.
¿Cuál es la diferencia entre spear phishing y BEC? #
El fraude por correo electrónico empresarial suele utilizar el spear phishing como técnica inicial, pero está específicamente orientado a manipular pagos o procesos comerciales, no solo a robar credenciales.
¿Por qué el spear phishing tiene una tasa de éxito tan alta? #
Porque utiliza información real sobre el objetivo, recopilada con antelación, lo que reduce las defensas naturales y hace que el mensaje sea mucho más creíble que un correo electrónico genérico.
¿Ha hecho la inteligencia artificial que el spear phishing sea más peligroso? #
Sí. Un estudio académico midió una tasa de clics del 54 % para los correos electrónicos de spear phishing generados por IA, a la par con los escritos por expertos humanos, pero a una fracción del costo y el tiempo.
¿Quiénes son los objetivos más frecuentes del spear phishing? #
Los equipos de finanzas y contabilidad, los ejecutivos y cualquier persona con acceso a sistemas confidenciales o autoridad para aprobar pagos.
¿Cómo puedo protegerme del spear phishing? #
Verifique las solicitudes inusuales a través de un canal diferente al de su recepción, compruebe siempre la dirección de correo electrónico exacta del remitente y utilice la autenticación multifactor (MFA), la autenticación por correo electrónico y la verificación de dos factores para los pagos en empresas.
¿Un mensaje personalizado siempre constituye un ataque de spear phishing? #
No. La simple personalización no es suficiente: el spear phishing implica seleccionar cuidadosamente un objetivo específico y utilizar información contextual del mundo real para aumentar la credibilidad del ataque, no solo insertar un nombre en una plantilla de correo electrónico.