Pruebas de penetración: qué son, cómo funcionan y cuánto cuestan.

Pruebas de penetración: tipos de pruebas, fases operativas y contenido del informe. Descubre cuándo son necesarias y las diferencias entre las evaluaciones de vulnerabilidad y los equipos rojos.
- Publicado el 01 de octubre de 2026
- Tiempo de lectura: 8 minutos
Pruebas de penetración: Guía de tipos, fases y metodología #
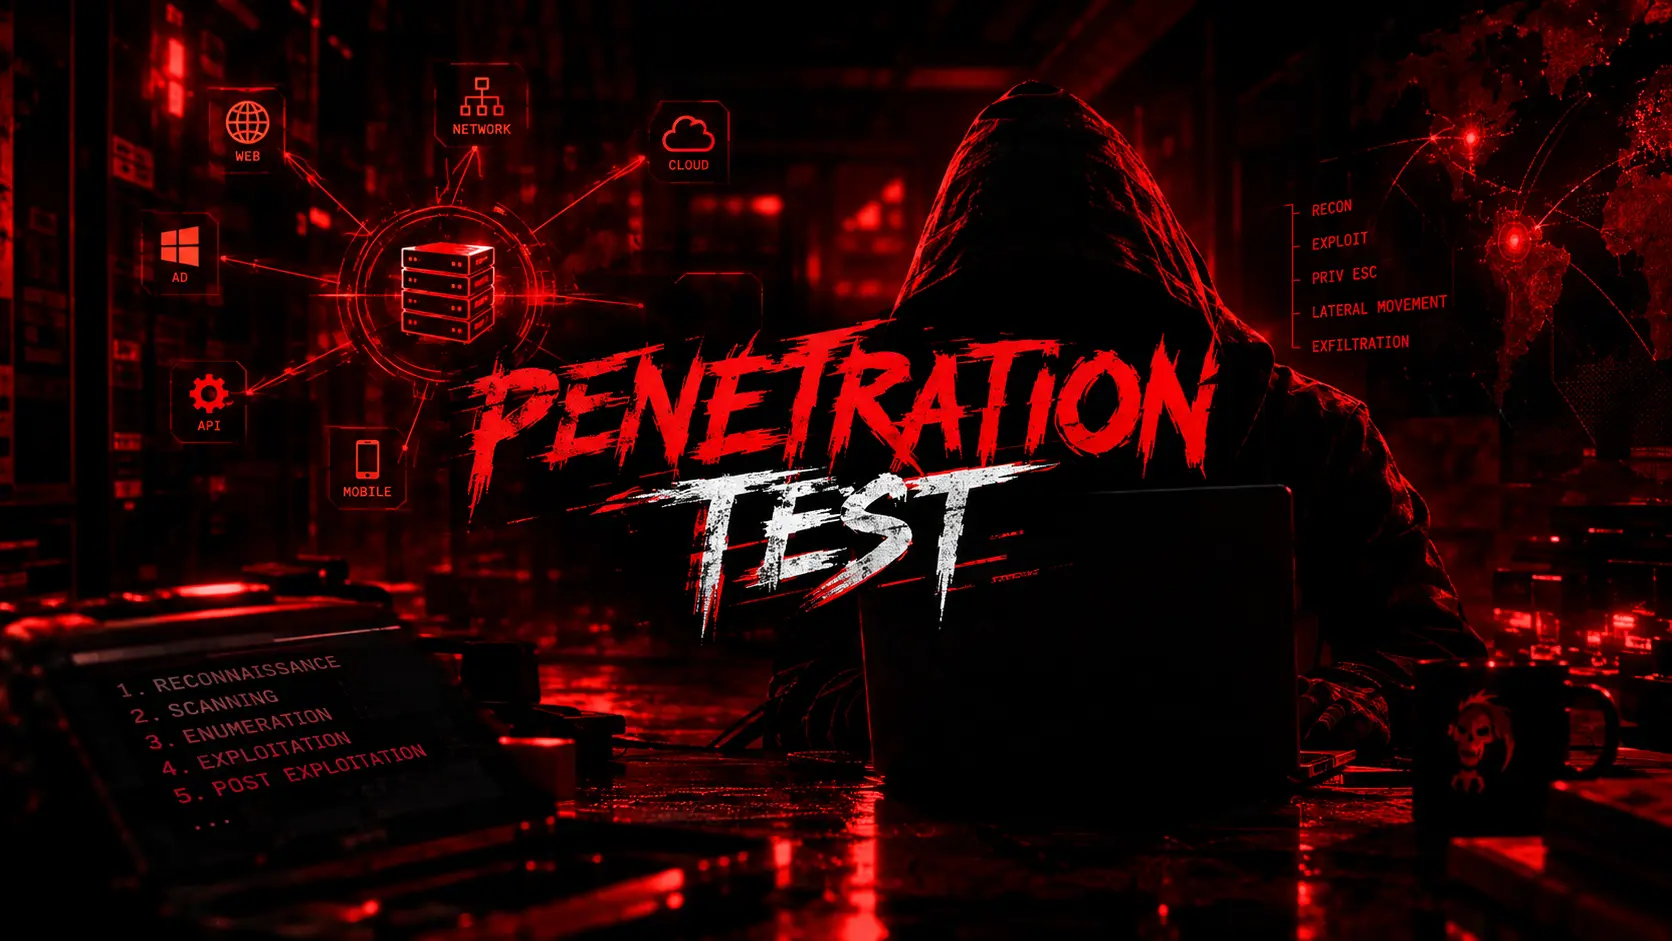
Una prueba de penetración ( o pentest ) es una simulación controlada y autorizada de un ciberataque, realizada para encontrar vulnerabilidades en un sistema antes de que alguien con intenciones reales lo haga. A diferencia de un escaneo automatizado, una prueba de penetración la lleva a cabo una persona que piensa como un atacante: combina múltiples debilidades, explora rutas que una herramienta automatizada no consideraría y demuestra el impacto concreto de sus hallazgos.
Es una de las actividades fundamentales del hacking ético y, a menudo, viene exigida, directa o indirectamente, por normativas y contratos: la directiva NIS 2 , por ejemplo, exige evaluar la eficacia de las medidas de seguridad adoptadas sin especificar una herramienta concreta, y las pruebas de penetración son una de las formas más concretas de hacerlo.
Ensayos de penetración en resumen #
| Pregunta | respuesta |
|---|---|
| ¿Qué | Simulación autorizada de un ciberataque |
| Objetivo | Identificar y demostrar vulnerabilidades explotables. |
| ¿Quién lo realiza? | Probador de penetración, equipo interno o empresa especializada |
| ¿Qué son las pruebas? | Red, web, API, nube, Active Directory, móvil |
| Método | Análisis manual, apoyado por herramientas automáticas |
| Resultado | Informe con resumen ejecutivo, conclusiones, CVSS y medidas correctivas. |
| Diferencia con VA | Las pruebas de penetración verifican la explotación y el impacto. |
| Diferencia con el equipo rojo | El equipo rojo es más amplio y está más orientado a los objetivos. |
Pruebas de penetración: qué son y la diferencia con una evaluación de vulnerabilidades. #
Estos dos términos suelen confundirse, pero describen actividades diferentes:
| Evaluación de vulnerabilidad | Prueba de penetración | |
|---|---|---|
| Objetivo | Encontrar y clasificar tantas vulnerabilidades como sea posible. | Demostrar si una vulnerabilidad es realmente explotable y cómo se puede hacerlo. |
| Método | Mayormente automatizado (escáner) | Análisis manual, concatenación de múltiples técnicas |
| Resultado | Lista de vulnerabilidades con nivel de gravedad | Ruta de ataque completa, con impacto demostrado. |
| Falsos positivos | Más frecuente | Reducido, porque cada hallazgo se verifica manualmente. |
Una prueba de penetración puede incluir actividades de evaluación de vulnerabilidades, pero su objetivo va más allá de la identificación de vulnerabilidades: el escáner puede indicar que un puerto está abierto, mientras que el pentester demuestra lo que un atacante podría hacer realmente con ese acceso.
Tipos de pruebas de penetración según el nivel de conocimiento #
| Tipo | Conocimiento del sistema | Cuándo usar |
|---|---|---|
| Caja negra | Ninguno, como un verdadero extremo | Simular un ataque desde el exterior sin información privilegiada |
| caja blanca | Completo: código fuente, arquitectura, credenciales | Profundidad máxima, útil para sistemas críticos o de reciente desarrollo. |
| Caja gris | Parcial, por ejemplo, una cuenta de usuario estándar | Una solución de compromiso común: realista pero eficiente en cuanto al tiempo. |
La caja gris suele ser una buena solución intermedia: refleja un escenario plausible (un empleado malintencionado, una cuenta comprometida) sin el coste de tiempo de una verdadera caja negra, que a menudo consume la mayor parte del esfuerzo solo en la fase de reconocimiento.
Tipos de ensayos de penetración según su alcance #
| alcance | ¿Qué se evalúa? |
|---|---|
| Red/infraestructura | Servidores, cortafuegos, servicios expuestos, segmentación de red |
| aplicaciones web | Lógica de la aplicación, autenticación, entrada del usuario, según metodologías como Guía de pruebas OWASP |
| Directorio activo / red interna | Rutas internas de escalada de privilegios, a menudo mapeadas con herramientas como BloodHound. |
| Cloud | Configuraciones de IAM, almacenamiento expuesto, servicios gestionados |
| Móvil | Aplicación iOS/Android, comunicación con sistemas backend. |
| Conectividad | Redes Wi-Fi empresariales, autenticación, segmentación |
| físico | Controles de acceso a edificios, credenciales, acceso restringido |
| Ingeniería social | Resistencia de las personas y los procesos, no solo de la tecnología: hablamos de ello en la guía para ingeniería social |
| API | Autenticación, autorización, exposición excesiva de datos |
Un proyecto real suele abarcar varias áreas a la vez: una prueba de penetración de "infraestructura" que descubre credenciales débiles puede extenderse fácilmente a una prueba de aplicación o de Active Directory, si el objetivo acordado lo permite.
Las fases de una prueba de penetración #
La mayoría de las pruebas de penetración profesionales siguen una estructura similar a la definida por marcos de trabajo como el Estándar de Ejecución de Pruebas de Penetración ( PTES ); marcos de trabajo paralelos como la guía técnica NIST SP 800-115 o la Guía de Pruebas de Seguridad Web de OWASP para la web siguen una lógica subyacente similar, solo que con fases organizadas bajo nombres diferentes.
- Compromiso previo: definición de objetivos, perímetro (global), reglas de actuación y, lo más importante, autorización por escrito. Sin este paso, todo lo demás es ilegal.
- Reconocimiento (recopilación de información): recopilar información sobre el objetivo, a menudo utilizando técnicas OSINT y herramientas como Nmap para mapear los servicios y puertos expuestos.
- Modelado de amenazas y análisis de vulnerabilidades: Identificar las posibles debilidades y priorizarlas en función de su probable impacto.
- Explotación: intentar explotar las vulnerabilidades encontradas — lo que MITRE ATT&CK clasifica como la Acceso inicial — para demostrar concretamente su impacto.
- Post-explotación: una vez que se obtiene acceso, se evalúa hasta dónde podría llegar un atacante: las mismas tácticas que ATT&CK cataloga como Escalada de privilegios, Movimiento lateral, Persistencia ed exfiltración — otros sistemas accesibles, datos sensibles expuestos, posibilidad de persistencia.
- Informes: el resultado más importante de toda la prueba. Un informe útil no solo enumera las vulnerabilidades, sino que asigna a cada una una puntuación de gravedad de acuerdo con un estándar reconocido como CVSS (Sistema de puntuación de vulnerabilidad común), explica el impacto concreto, el camino seguido y las acciones correctivas, con prioridades claras basadas en esa puntuación.
La elaboración de informes suele ser el punto débil de las pruebas de penetración de baja calidad: una lista de vulnerabilidades sin contexto, CVSS o prioridad resulta de poca utilidad para quienes necesitan decidir qué corregir primero.
Lo que necesitas antes de empezar: autorización y reglas de participación. #
Ninguna prueba de penetración legítima comienza sin un documento escrito que autorice explícitamente la actividad, firmado por alguien que realmente tenga la autoridad para hacerlo (el permiso informal de un solo empleado no será suficiente). Este documento, a menudo llamado reglas de participación o salvoconducto , define:
- qué sistemas se encuentran dentro del perímetro y cuáles están explícitamente excluidos;
- el período de compromiso;
- Contactos de emergencia, en caso de que algo salga mal (por ejemplo, si falla un servicio de producción);
- qué está permitido y qué no (por ejemplo, si se incluye o se excluye la ingeniería social con los empleados).
En Italia, probar un sistema sin esta autorización, incluso solo para "comprobar si es seguro", puede considerarse acceso no autorizado a un sistema informático (Artículo 615-ter del Código Penal), independientemente de la intención del autor.
¿Qué contiene un informe de prueba de penetración? #
El informe es lo que el cliente recibe realmente. Un buen informe tiene dos niveles de interpretación: uno para quien toma las decisiones (riesgo y prioridad) y otro para quien realiza la corrección (detalles técnicos).
| Sección | Contenido |
|---|---|
| Resumen ejecutivo | Riesgo general y conclusiones, en lenguaje no técnico. |
| Alcance y metodología | Sistemas probados, período, enfoque (caja negra/gris/blanca), marco de trabajo seguido |
| Hallazgos | Cada vulnerabilidad encontrada, con su descripción y el sistema involucrado. |
| Gravedad | Gravedad de cada hallazgo, generalmente con la puntuación CVSS. |
| Prueba de concepto | Pasos para la obtención de pruebas y la reproducción |
| Remediación | Cómo solucionarlo, con prioridad |
| Volver a probar | Verificación posterior de que las soluciones funcionaron (a menudo un servicio aparte). |
¿Cuánto cuesta una prueba de penetración? #
No existe un precio único, y desconfíe de cualquiera que ofrezca uno sin conocer el alcance del proyecto. El costo depende principalmente del tiempo requerido (a menudo cuantificado en días-hombre) y, por lo tanto, de:
- global: número de direcciones IP, aplicaciones, puntos finales, usuarios y roles a probar;
- tipo de prueba: una caja negra normalmente requiere más reconocimiento que una caja gris o blanca;
- alcance: la web, la red interna, Active Directory, la nube y los dispositivos móviles presentan diferentes niveles de complejidad;
- profundidad: únicamente investigación de vulnerabilidades o también explotación y post-explotación;
- la presentación de informes: nivel de detalle, resumen ejecutivo, presentación de resultados;
- volver a probar: incluido o aparte.
¿Cuánto dura una prueba de penetración? #
Sigue la misma lógica. En términos de magnitud, una pequeña aplicación web requiere menos tiempo que una red interna con Active Directory, y una prueba en la nube o un proyecto de alcance múltiple requiere aún más tiempo. La preparación (definición del alcance y autorizaciones) y la elaboración de informes, que representan una parte significativa del proyecto, deben añadirse a la duración de la prueba.
¿Cuándo realizar una prueba de penetración? #
- antes del lanzamiento de una nueva aplicación o servicio expuesto en Internet;
- tras cambios importantes en la infraestructura o la arquitectura;
- tras una migración o adquisición de la nube;
- después de un incidente de seguridad, para verificar que las puertas utilizadas se hayan cerrado correctamente;
- antes de una auditoría o certificación;
- periódicamente, según el nivel de riesgo;
- cuando así lo exijan las leyes o los contratos.
¿Son obligatorias las pruebas de penetración? #
No existe un requisito general para todas las organizaciones, pero algunos contextos lo exigen. El estándar PCI DSS (pagos con tarjeta) requiere pruebas de penetración periódicas, al menos una vez cada 12 meses y tras cambios significativos. El reglamento europeo DORA, para las entidades financieras que entran dentro de su ámbito de aplicación, exige pruebas avanzadas basadas en amenazas ( TLPT , Threat-Led Penetration Testing) al menos cada tres años, salvo que la autoridad competente especifique lo contrario. Para NIS 2, se aplica lo mismo: debe demostrarse la eficacia de las medidas, y las pruebas de penetración son una de las herramientas.
¿Quién realiza una prueba de penetración? #
- Probadores de penetración interna: el equipo de seguridad de la organización, con la ventaja de conocer bien los sistemas.
- Empresas especializadas o consultores externos: Proporcionar una evaluación independiente, solicitada frecuentemente por clientes, auditores y organismos reguladores.
- Equipo rojo: para proyectos de mayor envergadura y orientados a objetivos específicos.
La diferencia con un escáner automático radica en la persona: el escáner realiza comprobaciones conocidas, mientras que el evaluador reflexiona sobre el contexto, relaciona las debilidades y evalúa el impacto real.
Pruebas de penetración, evaluación de vulnerabilidades, equipo rojo: las diferencias #
| Objetivo | Duración típica | Aprobación | |
|---|---|---|---|
| Evaluación de vulnerabilidad | Encuentra tantas vulnerabilidades como sea posible. | Días | Mayormente automatizado |
| Prueba de penetración | Demostrar el impacto en el mundo real de una ruta de ataque, en un perímetro acordado. | Días-semanas | Manual, enfocado |
| Equipo rojo | Simular un ataque realista completo; basado en las reglas de enfrentamiento, el equipo de defensa (equipo azul) puede que no esté informado | Semanas-meses | Centrado en objetivos, abarca múltiples vectores simultáneamente (técnico, físico, humano). |
Las pruebas de penetración responden a la pregunta: "¿Qué vulnerabilidades existen y son explotables?". El ejercicio de simulación de ataques (red teaming) responde a una pregunta diferente: "¿Mi equipo de seguridad detectaría un ataque real y cómo respondería?".
Cómo reconocer una buena prueba de penetración #
- Alcance claroUn perímetro impreciso conlleva pruebas incompletas o, peor aún, el acceso a sistemas fuera de la autorización.
- Metodología reconocidaLos marcos de trabajo como PTES o la Guía OWASP para aplicaciones web proporcionan una cobertura sistemática, no solo un escaneo aleatorio.
- Verificación manualUn escáner produce falsos positivos; un pentester verifica si una vulnerabilidad reportada es realmente explotable en ese contexto específico.
- Prueba de concepto, no solo teoría.Demostrar de forma concreta el impacto (por ejemplo, el acceso obtenido, no solo "hipótesis") hace que el informe sea mucho más convincente para quienes tienen que asignar presupuestos para la remediación.
- Informe prácticoPrioridades claras, pasos para la reproducción del hallazgo, recomendaciones específicas para cada resultado, no una lista genérica de mejores prácticas.
Cómo iniciarse en las pruebas de penetración #
Quienes desean dedicarse profesionalmente a las pruebas de penetración suelen comenzar con una sólida base en redes y sistemas operativos (Linux y Windows), progresando a la práctica en plataformas legales como HackTheBox, TryHackMe o VulnLab, utilizando distribuciones especializadas como Kali Linux , y luego obteniendo certificaciones reconocidas en la industria. Una progresión típica comienza con certificaciones de nivel básico como eJPT, progresando a OSCP (el referente más conocido para las pruebas de penetración generalistas, ya que requiere demostrar habilidades prácticas en máquinas reales, no solo teóricas), y, para aquellos que se especializan en entornos de Active Directory, avanzando a certificaciones más específicas como CRTP o CRTO. El aspecto más subestimado para los principiantes es casi siempre la metodología y la elaboración de informes : saber cómo explotar una vulnerabilidad sirve de poco si no se puede documentar de forma clara y útil para quienes necesitan solucionarla.
Preguntas frecuentes sobre las pruebas de penetración #
¿Qué es una prueba de penetración? #
Una simulación controlada y autorizada de un ciberataque, realizada para detectar y demostrar el impacto en el mundo real de las vulnerabilidades de un sistema antes de que lo haga un atacante.
¿Cuál es la diferencia entre las pruebas de penetración y la evaluación de vulnerabilidades? #
La evaluación de vulnerabilidades identifica y clasifica las vulnerabilidades, a menudo de forma automática. Las pruebas de penetración verifican manualmente si esas vulnerabilidades son realmente explotables y demuestran su impacto real.
¿Qué es una prueba de penetración de caja negra? #
Una prueba realizada sin información privilegiada sobre el sistema, simulando un ataque externo real.
¿Cuál es la diferencia entre una caja blanca y una caja gris? #
El recuadro blanco proporciona al evaluador acceso completo al código y a las configuraciones para una máxima profundidad. El recuadro gris ofrece información parcial, como una cuenta de usuario estándar, buscando un equilibrio entre realismo y limitaciones de tiempo.
¿Es legal realizar una prueba de penetración? #
Sí, siempre y cuando se realice con autorización explícita por escrito de las autoridades competentes del sistema. Sin dicha autorización, la misma actividad podría constituir un delito.
¿Cuál es la diferencia entre las pruebas de penetración y los equipos rojos? #
Las pruebas de penetración verifican las vulnerabilidades dentro de un perímetro acordado. El equipo rojo simula un ataque completo, realista y dirigido a un objetivo específico para evaluar también las capacidades de detección y respuesta. Dependiendo de las reglas de enfrentamiento, es posible que el equipo de defensa no reciba notificación.
¿Con qué frecuencia se debe realizar una prueba de penetración? #
Depende del riesgo, pero una práctica común es hacerlo al menos una vez al año y después de cambios significativos en la infraestructura o las aplicaciones, así como cuando lo exijan las normativas o los contratos (por ejemplo, PCI DSS o DORA).
¿Cuánto cuesta una prueba de penetración? #
Depende del alcance, el tipo de prueba (caja negra, gris o blanca), el ámbito de aplicación (web, red, Active Directory, nube), la profundidad y los informes. El coste refleja principalmente la carga de trabajo requerida: no se puede dar un precio definitivo sin definir el alcance.
¿Cuánto tiempo dura una prueba de penetración? #
Desde unos pocos días hasta varias semanas, dependiendo del alcance y la complejidad, además del tiempo necesario para preparar y redactar el informe.
¿Son obligatorias las pruebas de penetración? #
No es lo habitual, pero puede depender del contexto: PCI DSS lo exige al menos cada 12 meses, DORA exige pruebas TLPT al menos cada 3 años para las entidades financieras cubiertas, y NIS 2 exige evaluar la eficacia de las medidas de seguridad.
¿Qué contiene un informe de prueba de penetración? #
Resumen ejecutivo, alcance y metodología, lista de hallazgos con su gravedad (a menudo CVSS), prueba de concepto, recomendaciones de remediación y, si corresponde, repetición de la prueba.
¿Cómo te conviertes en un probador de penetración? #
Con una sólida base en redes y sistemas operativos, practica en plataformas legales como HackTheBox o TryHackMe, y obtén certificaciones reconocidas por la industria como la OSCP, que ponen a prueba habilidades del mundo real.