OAuth 2.0: Tokens, alcance y riesgos de las herramientas de terceros | HackITA

Cómo funciona OAuth 2.0, qué son los tokens de alcance y de acceso, y cómo proteger las cuentas de redes sociales de su empresa contra el robo de tokens en herramientas de terceros.
- Publicado el 21 de octubre de 2026
- Tiempo de lectura: 4 minutos
OAuth 2.0: Cómo funciona, tokens, alcance y riesgos #
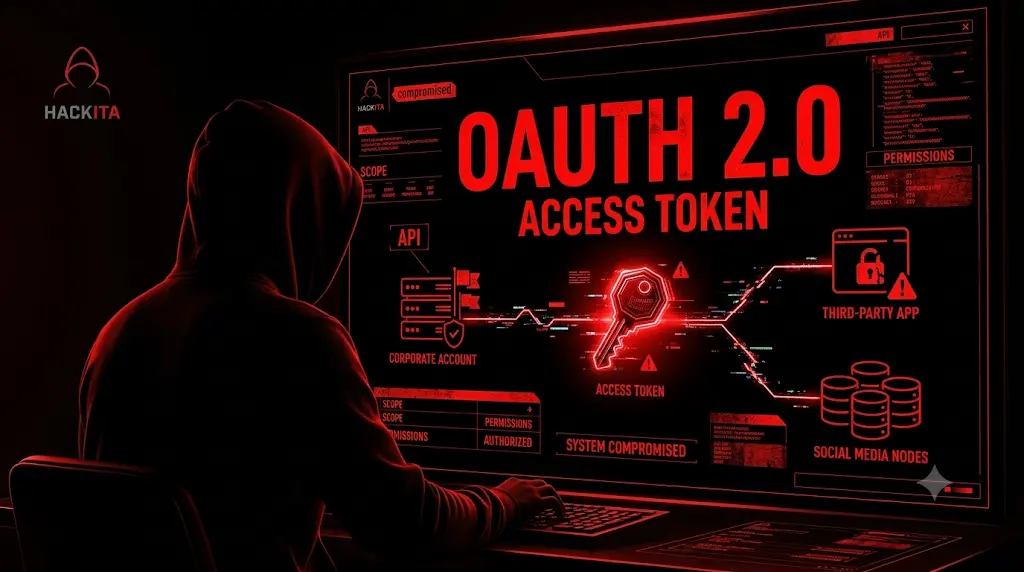
OAuth 2.0 es el protocolo que se utiliza al conectar una herramienta externa a tu cuenta de LinkedIn, Facebook o Instagram. Autorizarla implica mucho más que un simple clic de confirmación: se otorga un token de acceso que, según los permisos solicitados, puede permitir operaciones confidenciales en la cuenta, a menudo sin necesidad de volver a autenticarse cada vez.
En resumen : OAuth 2.0 permite que una aplicación obtenga acceso delegado a los recursos de un usuario sin necesidad de conocer su contraseña. El token de acceso representa esta autorización, y su efectividad depende del alcance, la duración y los controles aplicados por el sistema que lo emite y las API que lo aceptan.
¿Qué es OAuth 2.0? #
OAuth 2.0 es el protocolo estándar que permite que una aplicación de terceros acceda a recursos en nombre de un usuario, sin que este comparta directamente su contraseña con dicha aplicación. En lugar de una contraseña, la aplicación recibe un token de acceso con un alcance (permisos) definido.
¿Cómo funciona OAuth con las redes sociales? #
El flujo típico es:
Utente → autorizza l'app → Authorization Server (es. LinkedIn/Meta) → Access Token → chiamate API
| Elemento | Funzione |
|---|---|
| Propietario del recurso | El usuario que otorga el acceso |
| Cliente | La herramienta de terceros |
| Servidor de autorización | La plataforma (LinkedIn, Facebook, etc.) |
| El acceso de emergencia | La credencial utilizada para las llamadas a la API |
| <b></b><b></b> | Permisos efectivamente otorgados |
¿Qué son los ámbitos de OAuth? #
Los ámbitos definen exactamente qué operaciones puede realizar una aplicación en nombre del usuario: leer el perfil, leer las publicaciones, publicar, administrar páginas, leer los mensajes. Conceptualmente: read_profile, publish_posts, manage_pages (Los nombres reales varían de una plataforma a otra).
En general, cuantos más privilegios se le otorguen a un token de acceso, mayor será el impacto de su compromiso. Sin embargo, las capacidades reales disponibles dependen de las API y los permisos específicos de la plataforma: OAuth 2.0 define el mecanismo de delegación, no un conjunto universal de ámbitos como publish_posts o manage_pages.
¿Por qué las herramientas de terceros suponen un riesgo? #
Las herramientas de gestión de redes sociales y automatización de contenido suelen combinar dos factores: amplios permisos de publicación y la capacidad de conectarse a múltiples cuentas/plataformas simultáneamente desde un único panel de control. Esto las convierte en un objetivo atractivo: comprometer una de ellas puede significar el acceso simultáneo a múltiples canales de la empresa.
Un ejemplo de esta categoría son las herramientas de IA para generar contenido social, como los generadores de carruseles para LinkedIn : herramientas que, según la integración, requieren permisos de publicación en la página de la empresa vinculada.
¿Qué ocurre si se roba un token de acceso? #
Aquí se requiere precisión técnica: un token de acceso no equivale automáticamente a una contraseña . Su impacto real depende de los permisos otorgados, su período de validez, la posibilidad de revocación y las API a las que concede acceso.
| Compromiso de alcance | posible impacto |
|---|---|
| Lectura de perfiles | Robo de información |
| Lectura de datos | Exposición de datos |
| publicación | Publicaciones maliciosas en nombre de la empresa |
| Messaggi | El phishing se lanzó desde la cuenta. |
| Gestión de páginas | Comprometer la presencia corporativa |
¿Cómo se puede comprometer un token OAuth? #
| Vettore | Que pasa |
|---|---|
| Fuga de tokens | El token termina en registros, URL o almacenamiento no protegido. |
| Phishing de consentimiento | El usuario autoriza una aplicación maliciosa pensando que es legítima. |
| URI de redirección mal configurada | Facilita el robo de códigos/tokens de autorización. |
| Compromiso del cliente | El atacante obtiene acceso al sistema que gestiona los tokens, un escenario cercano a uno clásico. secuestro de sesión Aplicado a los tokens OAuth |
| Cadena de suministro | El propio proveedor de la herramienta está comprometido. |
En cuanto a los mecanismos de ataque específicos de cada protocolo, los hemos tratado en detalle en nuestro análisis exhaustivo de los ataques a OAuth.
Token OAuth vs. contraseña: ¿cuál es la diferencia? #
| Credencial | Caratteristica |
|---|---|
| Contraseña | Autenticar al usuario directamente |
| Clave API | Identificar/autorizar una aplicación |
| token de acceso de OAuth | Subvenciones delegadas y acceso limitado a recursos específicos |
OAuth no se trata de "darle tu contraseña a una aplicación", sino de delegar un acceso limitado sin compartirlo nunca.
Escenario de compromiso #
ADMIN
  │ autorizza
  ▼
TOOL DI TERZE PARTI
  │ riceve access token
  ▼
LINKEDIN / META (API)
  │
  ▼
POST / MESSAGGI / DATI ESPOSTI- El administrador conecta la herramienta a su cuenta social.
- La herramienta recibe un token de acceso con ámbitos definidos.
- El sistema que almacena el token está comprometido (malware, brecha de seguridad del proveedor, credenciales robadas).
- El atacante utiliza el token para interactuar con las API dentro de los ámbitos otorgados.
- La empresa detecta la anomalía, revoca el token y elimina la integración.
Este tipo de escenario generalmente involucra cualquier herramienta con acceso directo a cuentas de redes sociales y publicación automática, como un generador de publicaciones para redes sociales conectado a múltiples plataformas. La cuestión no es evitar estas herramientas, que siguen siendo útiles, sino tratar la autorización como un acceso que debe monitorearse periódicamente, de forma similar a un intento de phishing dirigido a una cuenta corporativa.
Cómo proteger las cuentas comerciales #
Lista de verificación rápida si administra cuentas corporativas conectadas a herramientas OAuth:
- Compruebe periódicamente las aplicaciones conectadas.LinkedIn (Ajustes → Aplicaciones conectadas), Ajustes de Facebook Business → Integraciones
- Revocar el acceso a las herramientas que ya no se utilizan.Un token olvidado es un token que nadie controla.
- Limitar los ámbitos al conectarsecuando la plataforma lo permite
- Utilice cuentas dedicadas para herramientas de terceros, separadas de la cuenta de administrador principal
- Habilita la autenticación multifactor en tu cuenta principal. y vigilar cualquier actividad anómala
Seguridad de OAuth: Mejores prácticas #
- Principio de mínimo privilegio sobre los alcances solicitados
- Revocación periódica de tokens no utilizados
- Rotación de tokens cuando corresponda
- Actualizar la protección del token
- Uso de PKCE en flujos públicos (aplicaciones sin secretos de cliente)
- URI de redireccionamiento configuradas con precisión, nunca comodines.
- Supervisión constante de las aplicaciones autorizadas
Estas recomendaciones siguen las directrices del IETF RFC 9700 (enero de 2025), la referencia técnica más actualizada sobre seguridad de flujo en OAuth 2.0.
Preguntas frecuentes: OAuth y tokens de acceso #
¿Qué es un token OAuth? Un token de acceso OAuth es una credencial que permite a una aplicación acceder a ciertos recursos en nombre del usuario, dentro de los privilegios (ámbito) otorgados.
¿Un token OAuth es como una contraseña? No exactamente. El token otorga acceso sin revelar la contraseña, pero si es robado, puede usarse dentro de los privilegios y la duración que proporciona el propio token.
¿OAuth elude la autenticación multifactor (MFA)? En realidad, no. Un token válido permite realizar solicitudes a la API sin necesidad de volver a autenticarse, ya que el inicio de sesión y el consentimiento ya se han producido durante el flujo inicial de OAuth. La MFA no se "omite", simplemente no es necesario repetirla en cada llamada posterior al token.
¿Qué ocurre si se roba un token de acceso? El impacto depende de los permisos otorgados y de los recursos a los que permite el token el acceso; no es uniforme ni automáticamente total.
¿Cómo puedo proteger mis tokens OAuth? Limitando los ámbitos solicitados, revocando los permisos no utilizados y supervisando periódicamente las aplicaciones conectadas a tus cuentas de redes sociales.