Hacker ético: quién es, qué hace y cuánto gana.

¿Quién es un hacker ético, qué hace a diario, qué habilidades y herramientas utiliza, cuánto gana en Italia y cómo convertirse en uno paso a paso?
- Publicado el 23 de octubre de 2026
- Tiempo de lectura: 4 minutos
Hacker ético: qué es y qué hace #
Un hacker ético utiliza exactamente las mismas técnicas que un atacante —enumeración, explotación, escalada de privilegios—, pero siempre con autorización explícita y con un objetivo claro: mejorar la seguridad de un sistema, no comprometerla. En efecto, se trata de alguien pagado por una empresa para acceder a sus sistemas sin permiso; una contradicción en teoría, pero en la práctica, lo único que separa una carrera profesional de una demanda.
Hacker ético vs. hacker: la diferencia en una frase #
«Hacker» es un término amplio y neutral que se refiere a cualquier persona con habilidades técnicas avanzadas en sistemas y software, independientemente de cómo los utilice. «Hacker ético» restringe el término a quienes siempre los utilizan con permiso, dentro de un ámbito acordado, con el objetivo de informar —no explotar— las vulnerabilidades que encuentran. Para una clasificación completa de los distintos tipos de hackers, consulte «White Hat, Black Hat y Grey Hat: The Differences».
Una vez definidos los límites, queda por ver cómo se traducen en la práctica durante una jornada laboral.
Qué hace realmente un hacker ético. #
El trabajo casi siempre se lleva a cabo dentro de un encargo escrito con alcance, plazos y reglas de participación, a menudo siguiendo metodologías reconocidas como la Guía de pruebas de seguridad web de OWASP para el componente web. Fases típicas:
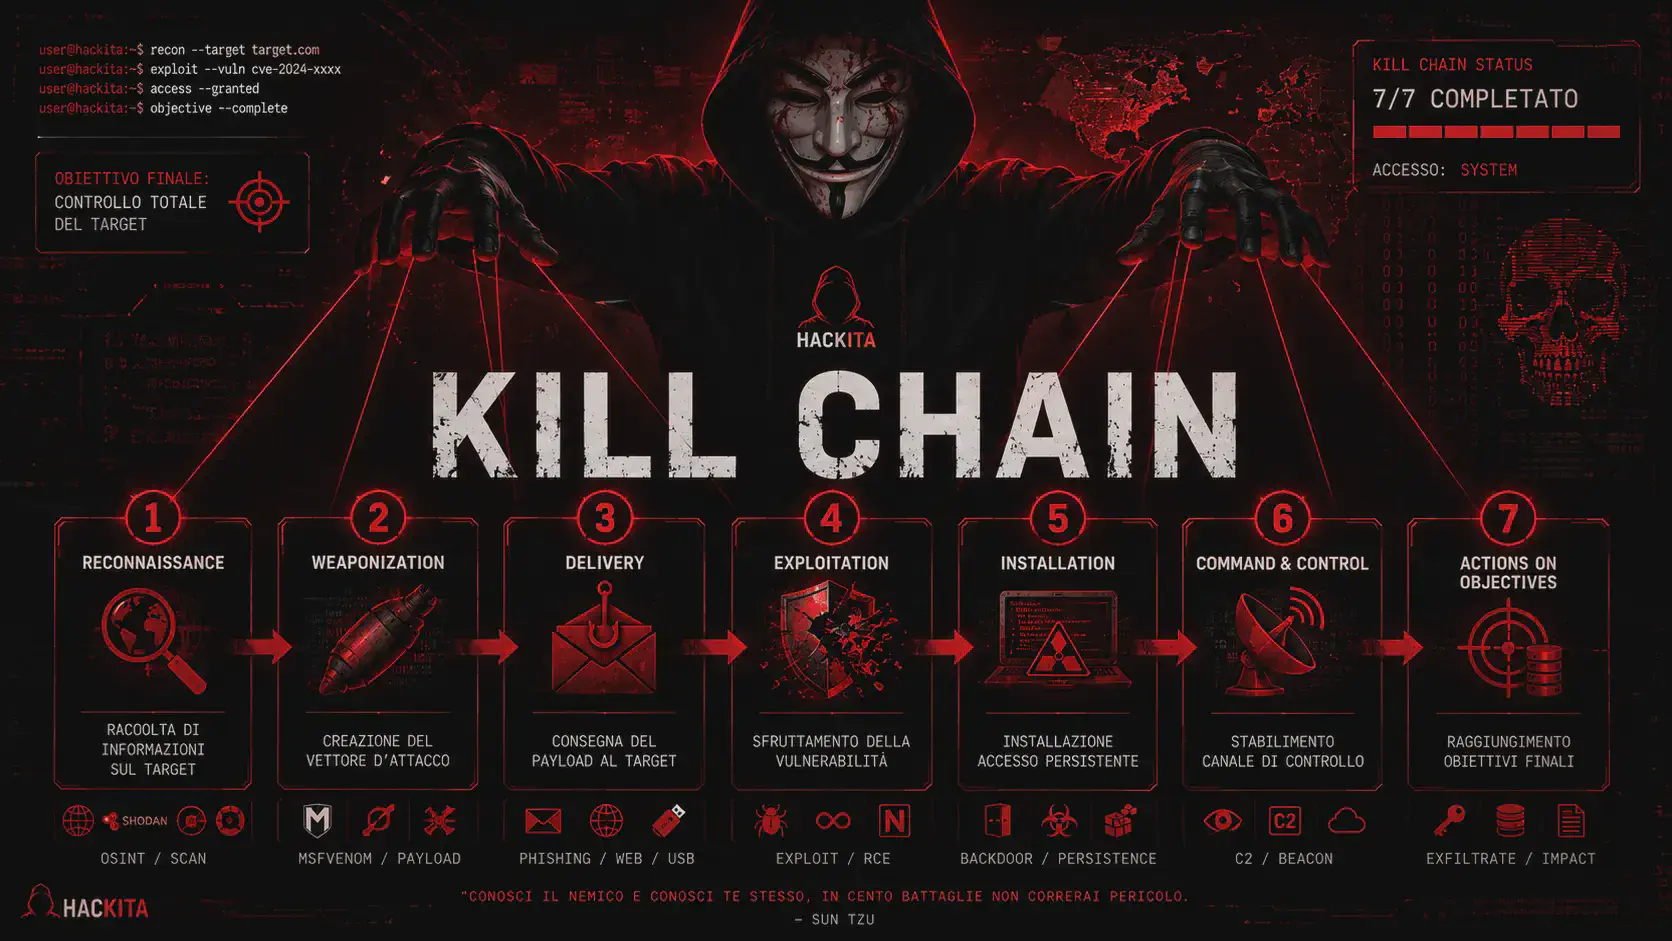
- Reconocimiento — recopilación de información pública y enumeración de los sistemas incluidos en el ámbito de aplicación
- Escaneo y evaluación de vulnerabilidades — identificación de servicios, versiones y posibles operadores
- Explotación — explotación controlada de las vulnerabilidades encontradas, para demostrar su impacto en el mundo real.
- Post-explotación - escalada de privilegios y el movimiento lateral, para ver hasta dónde podría llegar un atacante real desde ese punto.
- Informes — Documentación detallada de cada hallazgo, impacto estimado y recomendaciones de remediación.
La elaboración de informes no es solo un detalle administrativo: a menudo es la parte que permite juzgar la calidad del trabajo, porque es lo que el cliente utilizará realmente para corregir los problemas.
Todo esto ocurre dentro de un perímetro específico. Un hacker ético puede probar y explotar vulnerabilidades de forma controlada, y documentar todo lo que encuentre, pero solo dentro de los sistemas que abarca su tarea. No puede abandonar ese perímetro, retener ni utilizar datos fuera del alcance de su misión, ni seguir accediendo a los sistemas una vez finalizada la actividad: estas son precisamente las condiciones que distinguen el trabajo del delito, desde la perspectiva de quienes lo practican a diario. Sin embargo, "hacker ético" es un término general que engloba funciones muy diferentes, según cómo se apliquen estas fases.
Las principales especializaciones #
- Probador de penetración — Pruebas estructuradas con un alcance definido, generalmente por encargo directo de un cliente.
- miembro del equipo rojo — simulación de un ataque real y prolongado, a menudo sin notificar al equipo de defensa (equipo azul).
- Cazador de recompensas por errores — Investigación independiente sobre la vulnerabilidad de los programas públicos, financiada con los resultados.
- Investigador de seguridad — investigación sobre nuevas técnicas y vulnerabilidades, a menudo publicada para la comunidad.
En la práctica, los roles suelen superponerse (un especialista en pruebas de penetración a veces trabaja en un equipo rojo cuando la tarea lo requiere), pero la diferencia fundamental radica en el objetivo: cubrir la mayor cantidad de vulnerabilidades posible (pruebas de penetración) frente a evaluar las capacidades de detección y respuesta de una organización (equipo rojo). Sin embargo, independientemente de la especialización, las habilidades subyacentes siempre son las mismas.
¿Qué habilidades se necesitan? #
- Cimientos — redes, los dos principales sistemas operativos (Windows y Linux), autenticación
- Seguridad ofensiva — enumeración, evaluación de vulnerabilidades, explotación, escalada de privilegios, Active Directory, seguridad web
- scripting — Python sobre todo, Bash y PowerShell también son útiles para automatizar y adaptar exploits existentes.
- Comunicación — Informar con claridad para un público no técnico, algo que a menudo se subestima en comparación con la parte “ofensiva”.
¿Qué herramientas utilizas? #
Varían en su especialización, pero un grupo central se encuentra prácticamente en todas partes: Nmap para la enumeración de redes, Burp Suite y ffuf para la web, Metasploit para la explotación, BloodHound y Certipy para ataques en entornos de Active Directory, Hashcat y John the Ripper para descifrar hashes y contraseñas.
Hacker ético vs. Ciberseguridad #
No son sinónimos: la ciberseguridad es un campo amplio que también abarca la defensa (SOC, respuesta a incidentes, búsqueda de amenazas), la gobernanza y la gestión de vulnerabilidades. El hacking ético —y con él las pruebas de penetración, los ejercicios de simulación de ataques (red teaming) y la búsqueda de vulnerabilidades— es una parte específica de este campo, orientada a ataques simulados en lugar de a la defensa. Sin embargo, sigue siendo un requisito que clientes y empleadores casi siempre exigen, simplemente para que lo sepan.
Hacker ético: ¿Necesitas una certificación? #
Aunque no es obligatorio por ley, en la práctica, los clientes y empleadores suelen solicitarlo como prueba verificable de las habilidades. La certificación CEH (Certified Ethical Hacker) es una de las más populares, pero no es la única opción: una comparación completa, que incluye una tabla de certificaciones y plazos realistas, se encuentra en el libro Cómo convertirse en un hacker ético: La guía práctica.
Preguntas Frecuentes #
¿Qué hace un hacker ético a diario? Elaborar listados de sistemas, buscar vulnerabilidades, realizar explotaciones controladas para demostrar su impacto y emitir un informe final con recomendaciones; no se trata de "ataques" aislados, sino de un proceso estructurado con un alcance definido.
¿Cuál es la diferencia entre un hacker ético y un probador de penetración? Un hacker ético es la categoría general: cualquier persona que opere con autorización con fines defensivos. Un probador de penetración es uno de los roles específicos dentro de esa categoría, enfocado en pruebas estructuradas y con alcance definido.
¿Un hacker ético necesita saber programar? No es obligatorio para empezar, pero rápidamente se vuelve necesario: leer código para comprender una vulnerabilidad, adaptar un exploit público o escribir un script de automatización son tareas cotidianas de este rol.
¿Cuánto gana un hacker ético? Varía mucho según la experiencia, el puesto, el sector y el país; los datos salariales siempre deben interpretarse teniendo en cuenta el mercado y la antigüedad, en lugar de una cifra única que se aplique en todas partes.
¿Es necesario tener un título universitario para ser un hacker ético? No es obligatorio: la industria se basa en habilidades prácticas, talleres, portafolios y certificaciones para evaluar las aptitudes de los candidatos.
¿Dónde trabaja un hacker ético? En empresas de ciberseguridad, consultoras, equipos de seguridad internos de grandes compañías (bancos, fintechs, empresas de software) o como freelance en programas de recompensas por detección de errores y encargos directos.
¿Es legal el hacking ético? Sí, pero solo con autorización explícita y dentro del alcance acordado; las buenas intenciones por sí solas no son suficientes. Se requiere permiso por escrito del propietario del sistema. El marco legal completo, incluidas las consecuencias de salirse del alcance, se encuentra en el artículo "Hackers: qué son, tipos de hackers y cómo convertirse en un hacker ético ".